Red Team En anglais avril 2026
Le guide de l'attaquant MIFARE : ce que trois articles et un Proxmark3 nous apprennent
Un guide d'attaque construit à partir de trois articles récents et d'un Proxmark3 : attaques par réduction de l'espace de clés et…
Le guide de l'attaquant MIFARE : ce que trois articles et un Proxmark3 nous apprennent
Automobile En anglais mars 2026
L'évolution du hacking du RH850 : du montage artisanal au Pico Glitcher v3
L'évolution des attaques par glitching sur le microcontrôleur automobile Renesas RH850, des premiers montages artisanaux à la validation du contournement du code…
L'évolution du hacking du RH850 : du montage artisanal au Pico Glitcher v3
IoT En anglais mars 2026
Casser la protection en lecture des STM32 : de la lumière UV au traçage de l'état du CPU
Un panorama des attaques qui cassent la protection en lecture (RDP) des STM32, de la décapsulation de la puce et la lumière…
Casser la protection en lecture des STM32 : de la lumière UV au traçage de l'état du CPU
IoT En anglais février 2026
Hacker n'importe quel microcontrôleur avec un Raspberry Pi Pico : l'injection de fautes facile par simulation de trafic
Une technique d'injection de fautes à bas coût : un Raspberry Pi Pico à une dizaine de dollars simule le trafic d'un…
Hacker n'importe quel microcontrôleur avec un Raspberry Pi Pico : l'injection de fautes facile par simulation de trafic
IoT En anglais février 2026
Les robots Unitree sous le feu des attaques
Un tour d'horizon des vulnérabilités récentes des robots Unitree, qui enchaînent failles de configuration Wi-Fi par BLE, faiblesses des mises à jour…
Les robots Unitree sous le feu des attaques
Red Team En anglais février 2026
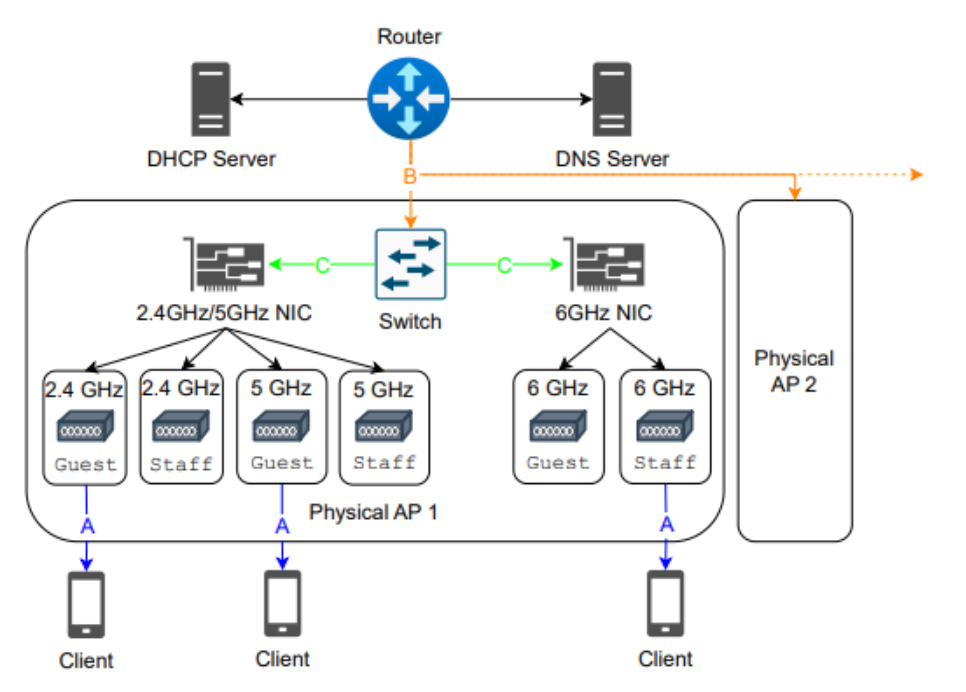
AirSnitch, casser l'isolation des clients Wi-Fi : index des techniques, usage de l'outil et défenses
Des notes sur l'article AirSnitch (NDSS 2026), qui montre que l'isolation des clients Wi-Fi n'est pas correctement standardisée et peut être contournée,…
AirSnitch, casser l'isolation des clients Wi-Fi : index des techniques, usage de l'outil et défenses
IoT En anglais février 2026
BLERP : attaques de ré-appairage BLE et défenses
Les travaux BLERP (NDSS 2026) sur le ré-appairage Bluetooth Low Energy : six failles, dont quatre nouvelles, qui permettent d'usurper un périphérique…
BLERP : attaques de ré-appairage BLE et défenses
Outillage En anglais février 2026
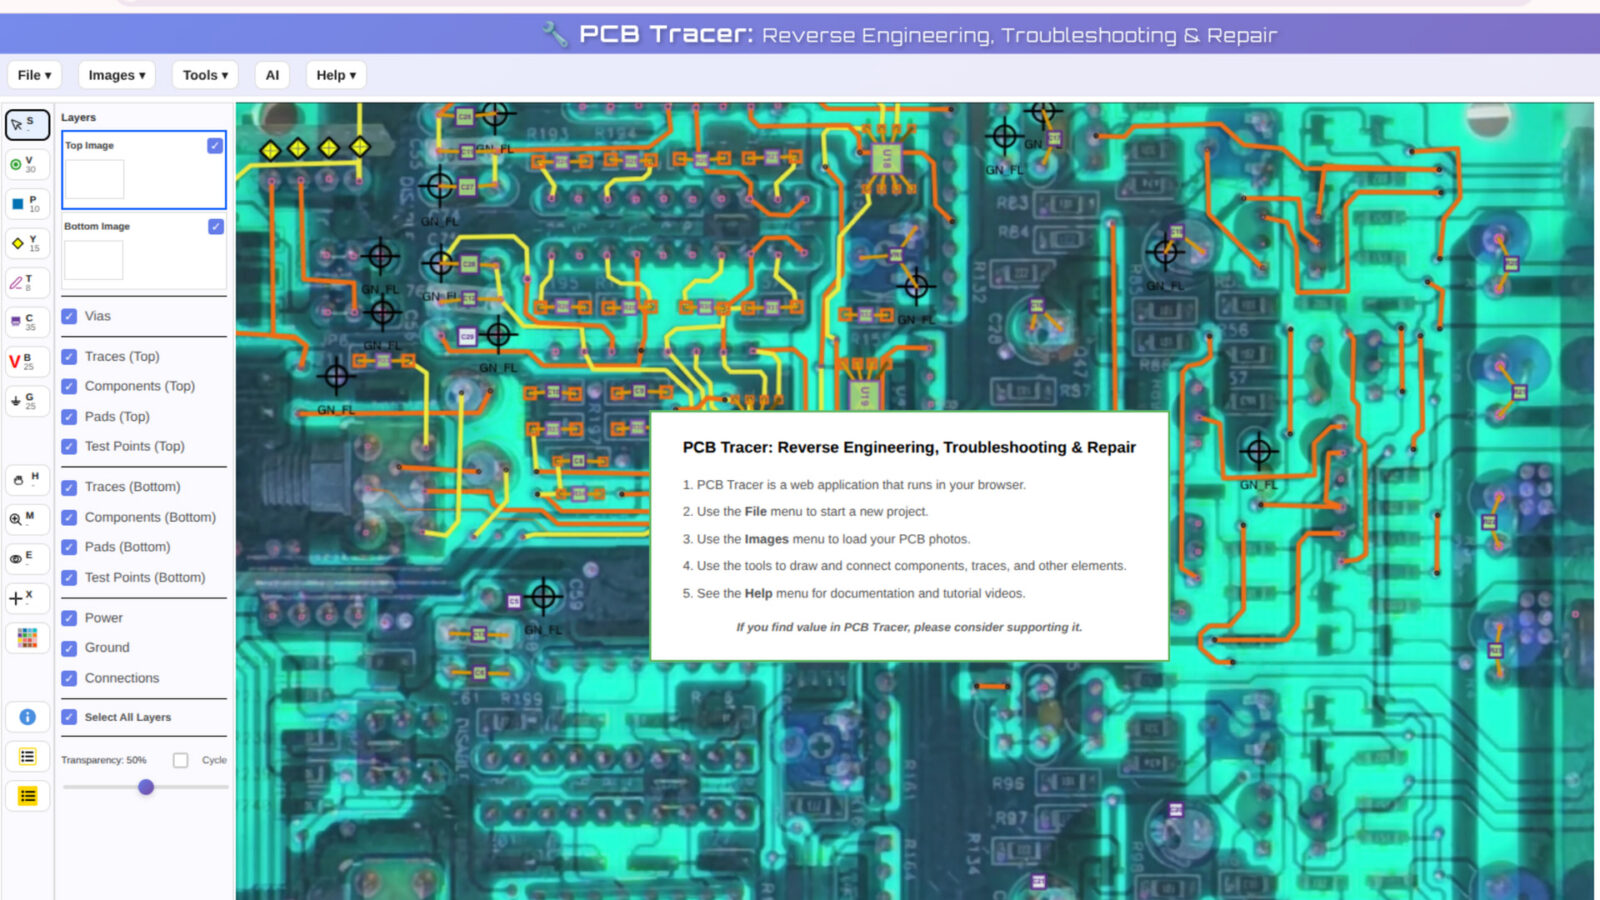
PCB Tracer pour la rétro-ingénierie, le diagnostic et la réparation
Un aperçu de PCB Tracer, qui cartographie broches, rails d'alimentation et composants sur une photo haute résolution d'une carte, pour la rétro-ingénierie…
PCB Tracer pour la rétro-ingénierie, le diagnostic et la réparation
Outillage En anglais février 2026
Un outil de simulation matérielle 3D dans votre navigateur (LED uniquement pour l'instant)
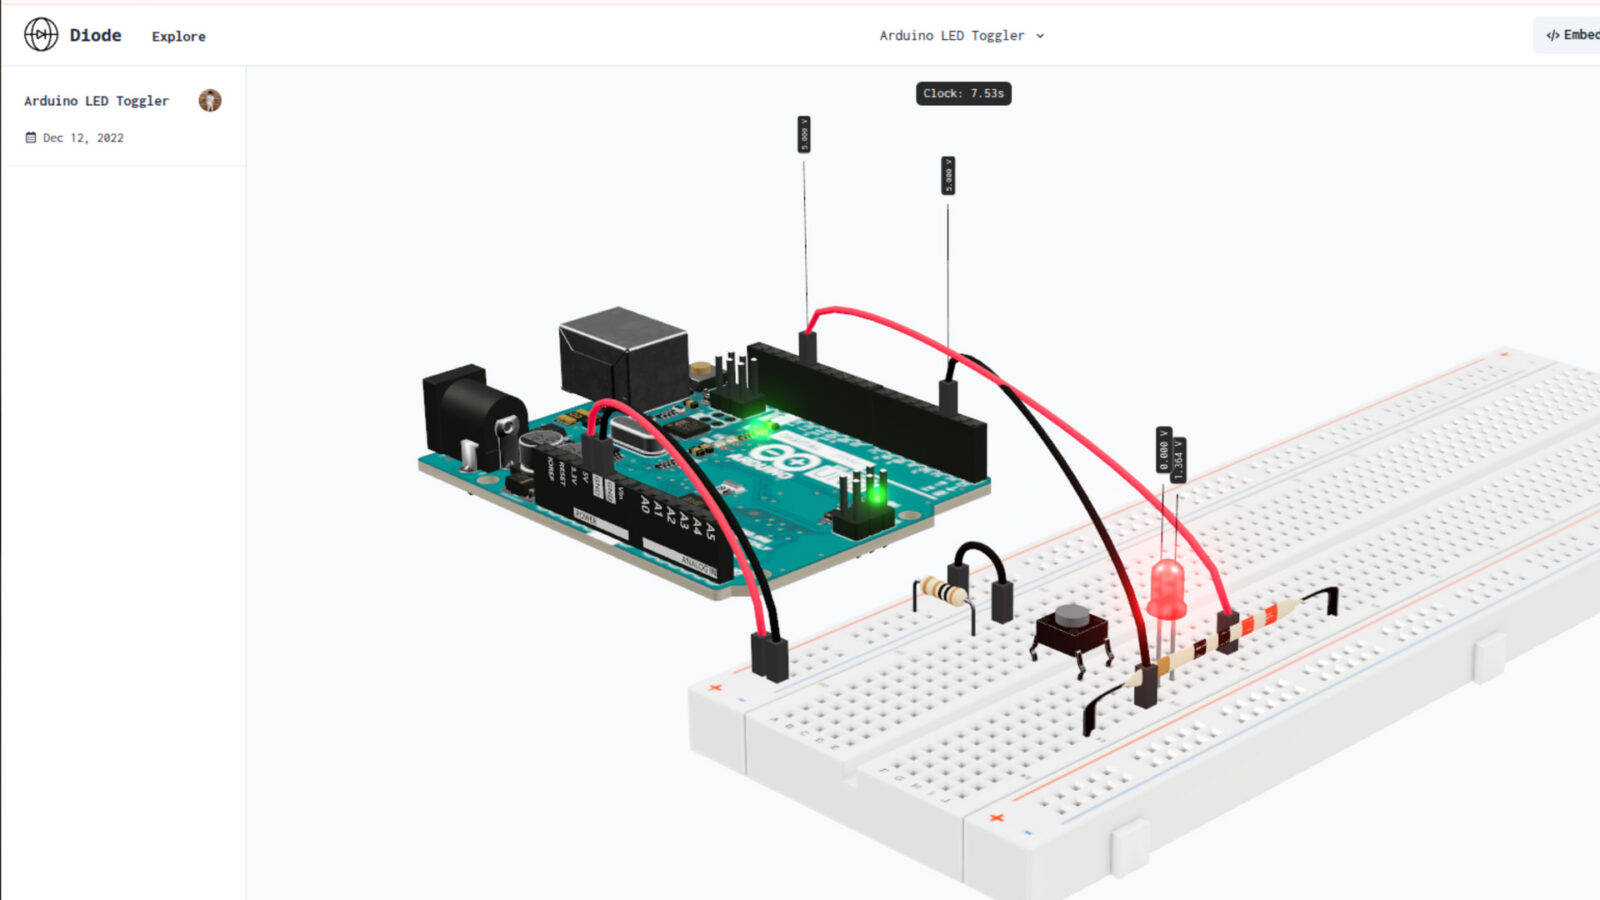
Un simulateur matériel 3D dans le navigateur pour prototyper de l'électronique simple (des projets à LED pour l'instant), pratique alors que l'avenir…
Un outil de simulation matérielle 3D dans votre navigateur (LED uniquement pour l'instant)
IoT En anglais février 2026
[CVE-2026-0714] Intercepter les clés LUKS sur le bus du TPM d'un appareil embarqué
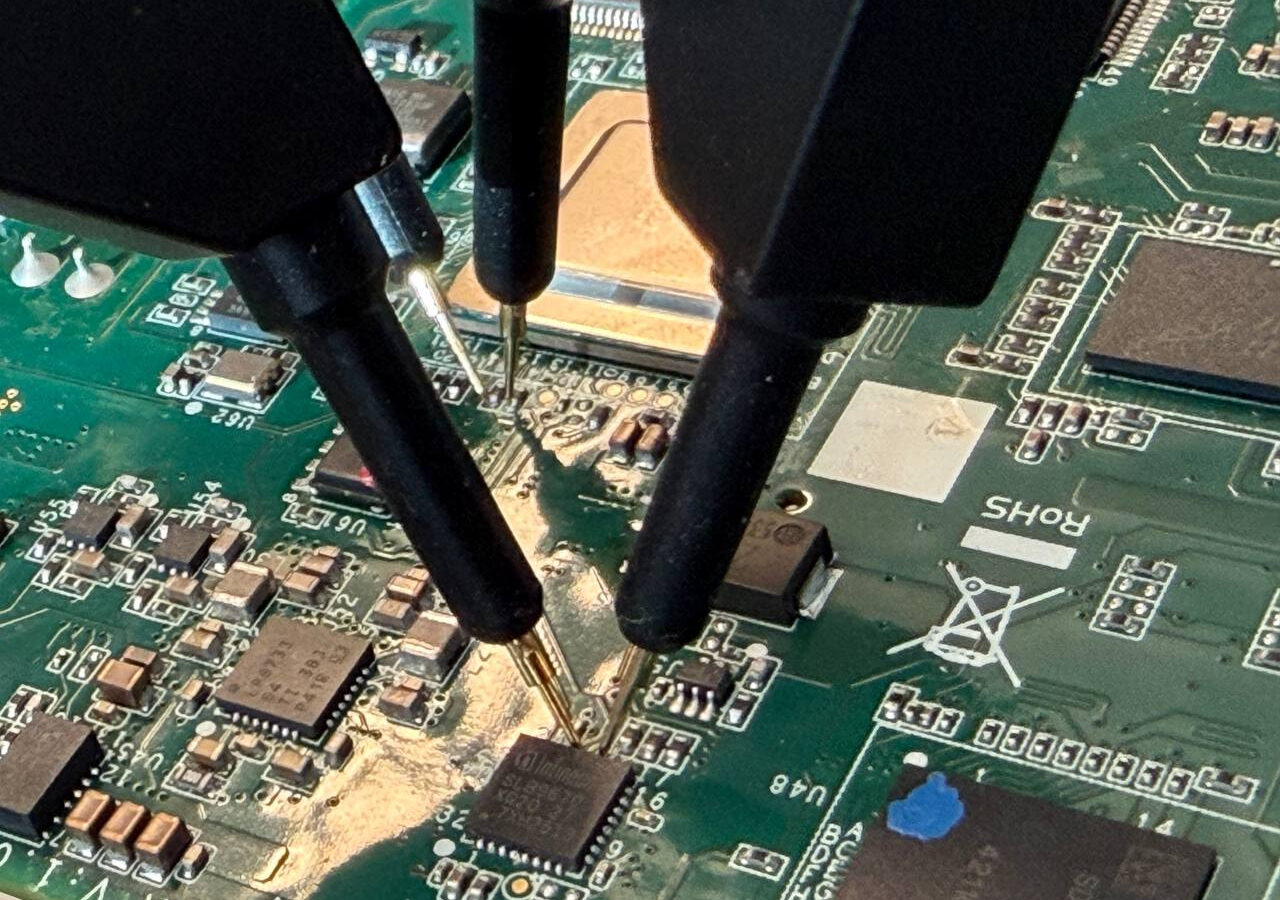
Comment intercepter les clés de chiffrement de disque LUKS sur le bus SPI entre un CPU et son TPM, sur un appareil…
[CVE-2026-0714] Intercepter les clés LUKS sur le bus du TPM d'un appareil embarqué
Mobile En anglais mars 2024
Open RAN : attaques contre les opérateurs mobiles depuis l'extérieur, en pratique
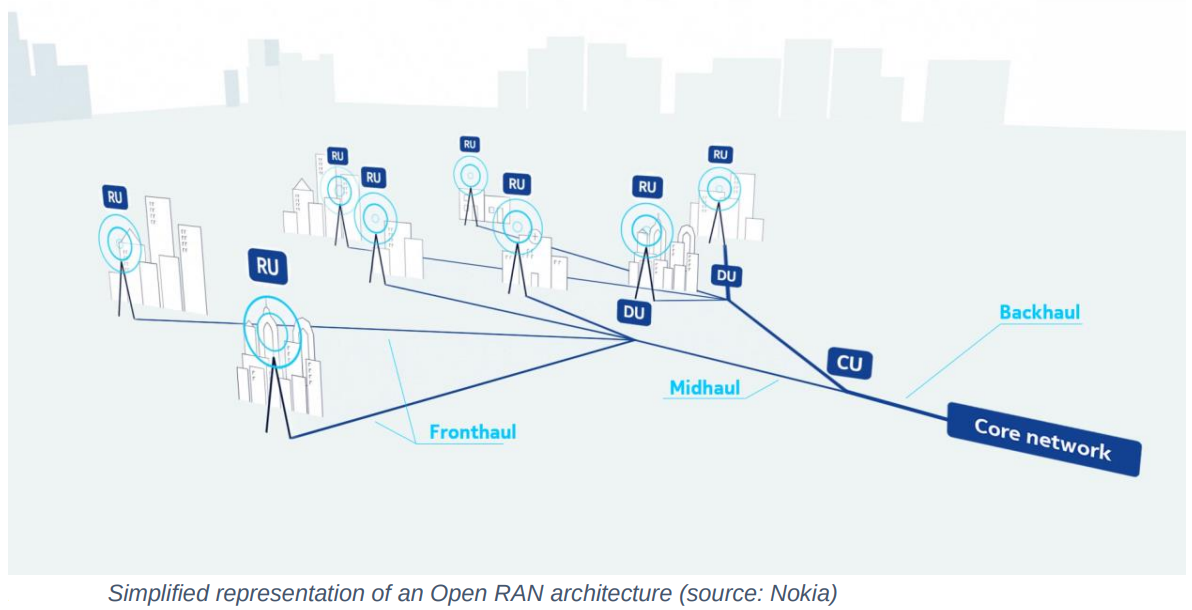
Le secteur des télécoms s'inquiète de la facilité avec laquelle Open RAN pourrait être piraté. Nous examinons en pratique les attaques contre…
Open RAN : attaques contre les opérateurs mobiles depuis l'extérieur, en pratique
IoT En anglais janvier 2022
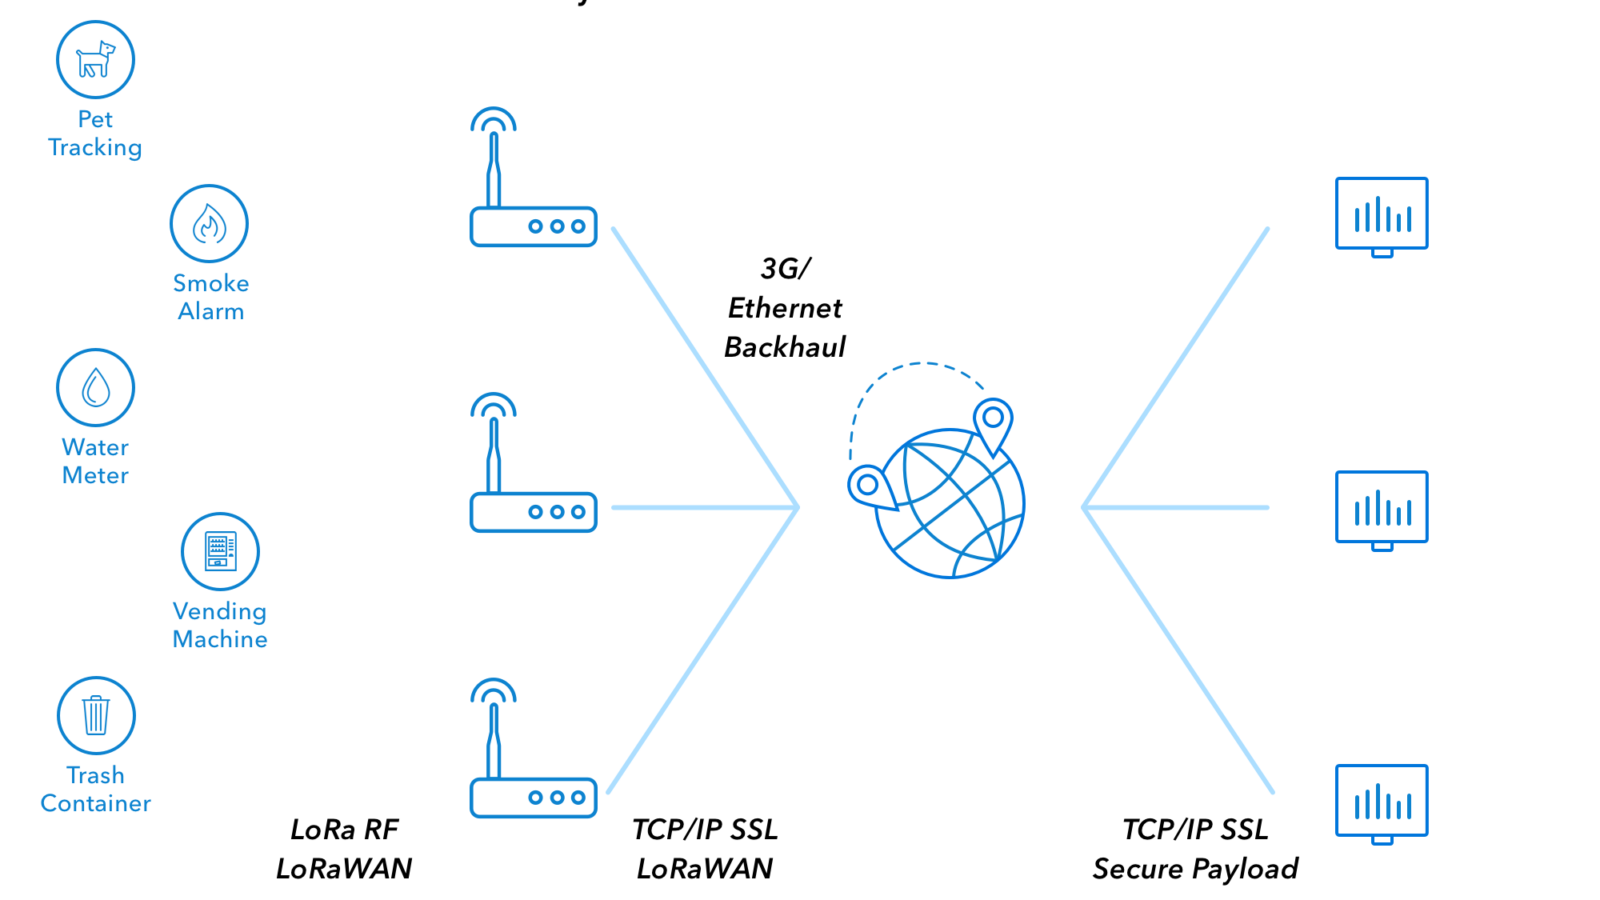
Les piles protocolaires LoRaWAN : des cibles oubliées et exposées
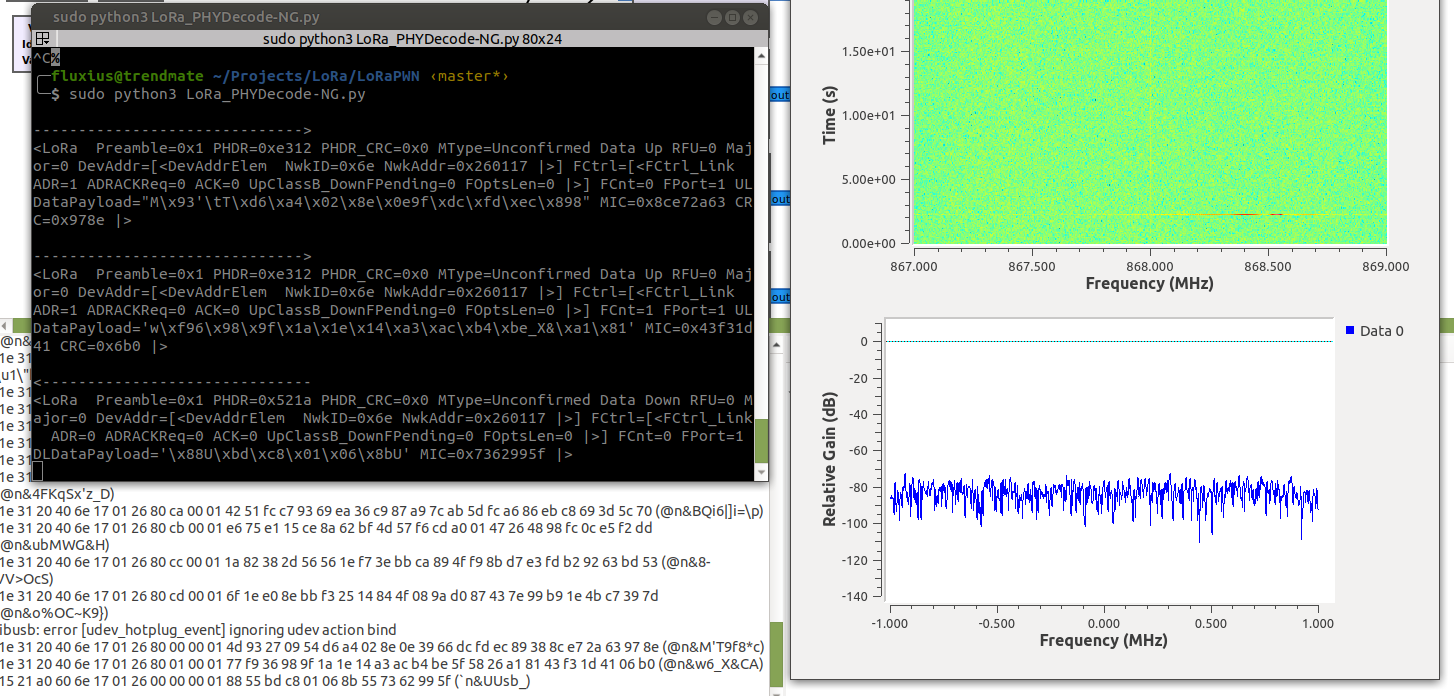
Quatrième volet de notre série sur la sécurité de LoRaWAN : un vecteur d'attaque souvent oublié, les piles protocolaires elles-mêmes.
Les piles protocolaires LoRaWAN : des cibles oubliées et exposées
Mobile En anglais décembre 2021
S'introduire dans les cœurs de réseau 5G SA, depuis l'extérieur et l'intérieur
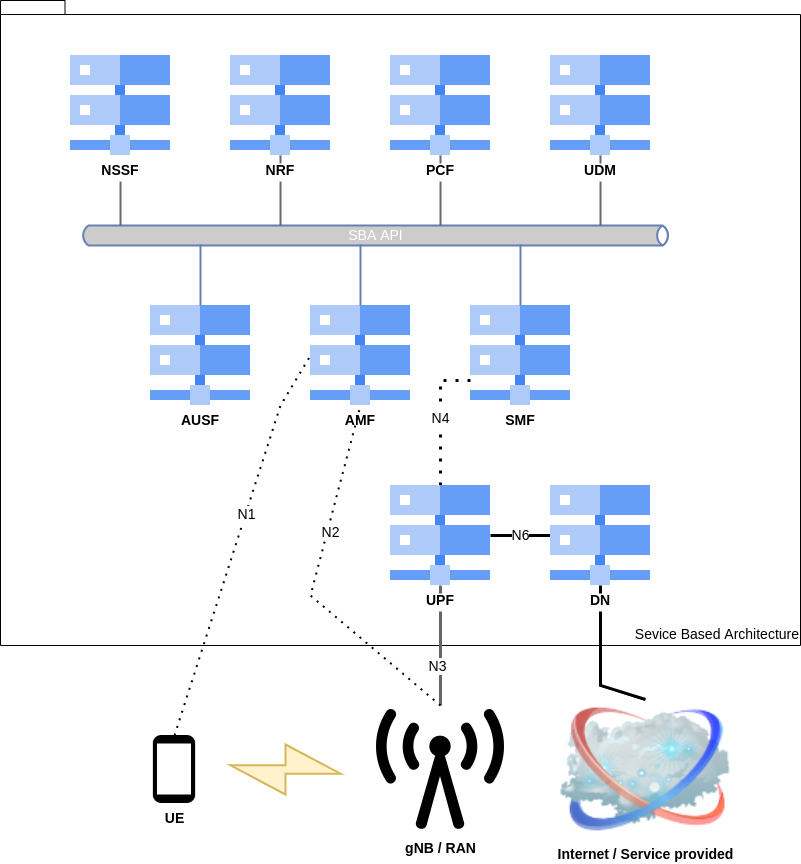
La 5G prend de plus en plus de place et transforme le trafic. Nous montrons comment s'introduire dans un cœur de réseau…
S'introduire dans les cœurs de réseau 5G SA, depuis l'extérieur et l'intérieur
Automobile En anglais décembre 2021
Les vulnérabilités Log4j dans les voitures connectées et les bornes de recharge
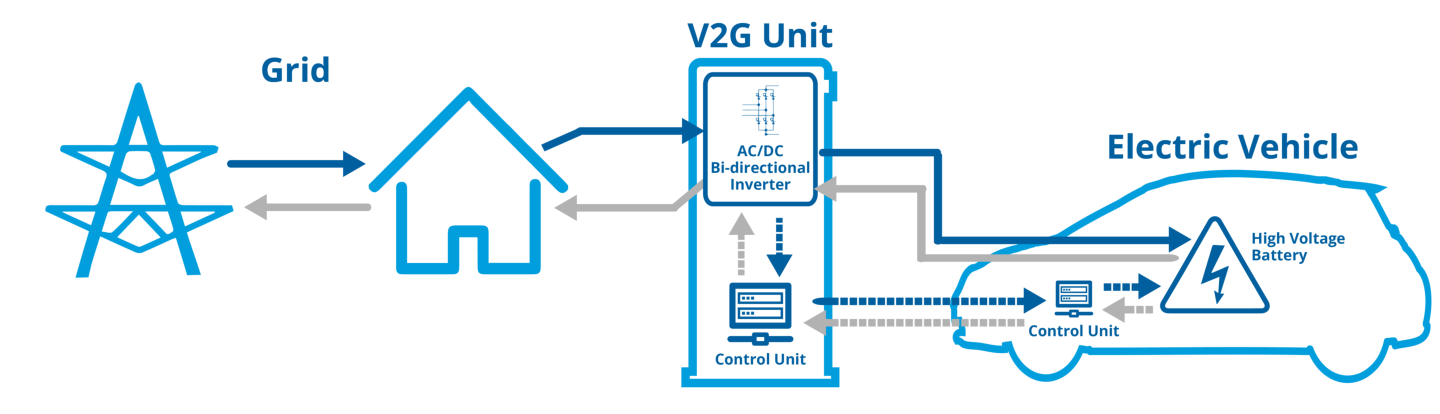
La vulnérabilité d'exécution de code à distance de la bibliothèque Apache Log4j, révélée le 9 décembre, examinée dans les voitures connectées et…
Les vulnérabilités Log4j dans les voitures connectées et les bornes de recharge
Red Team En anglais octobre 2021
Entrée forcée : un test de sécurité des portes de garage automatiques
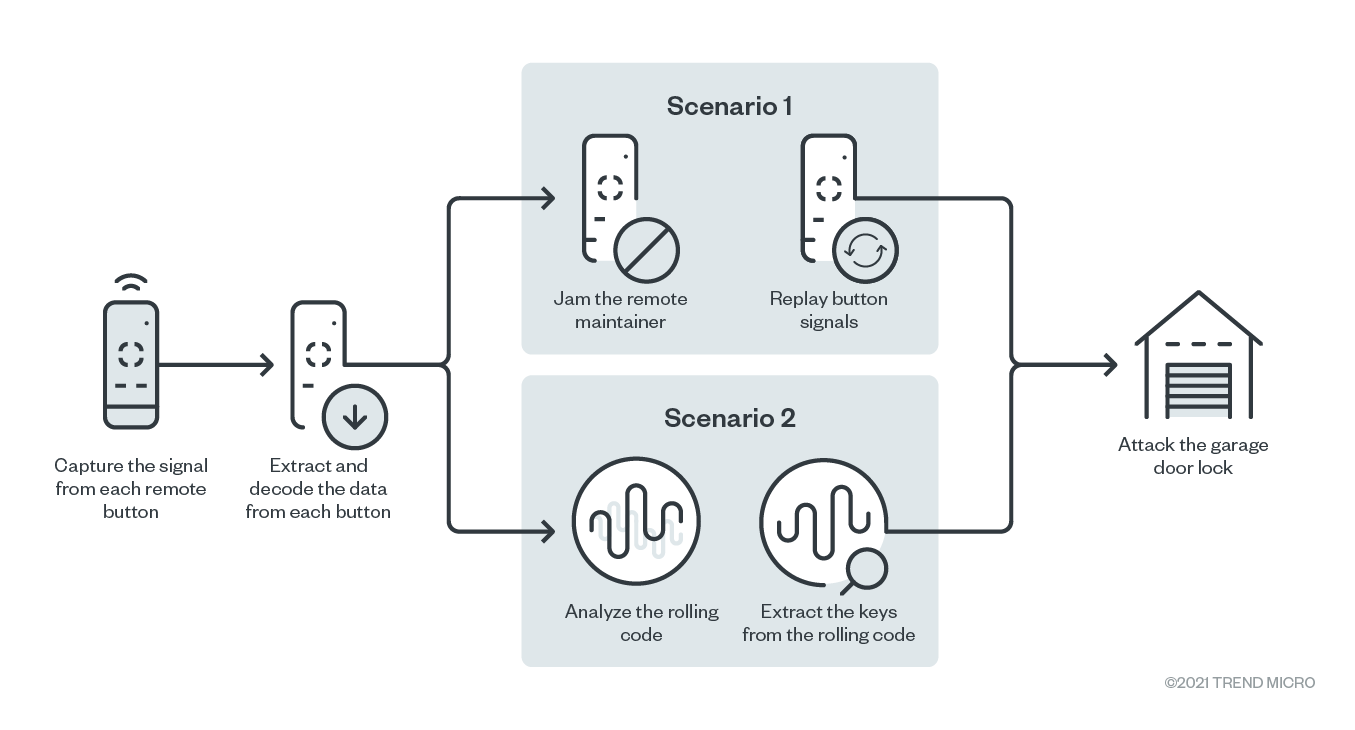
Pour la plupart des foyers, la première ligne de défense reste la serrure et la clé. Nous avons testé la sécurité des…
Entrée forcée : un test de sécurité des portes de garage automatiques
IoT En anglais février 2021
Évaluer la sécurité des communications LoRaWAN avec LoRaPWN
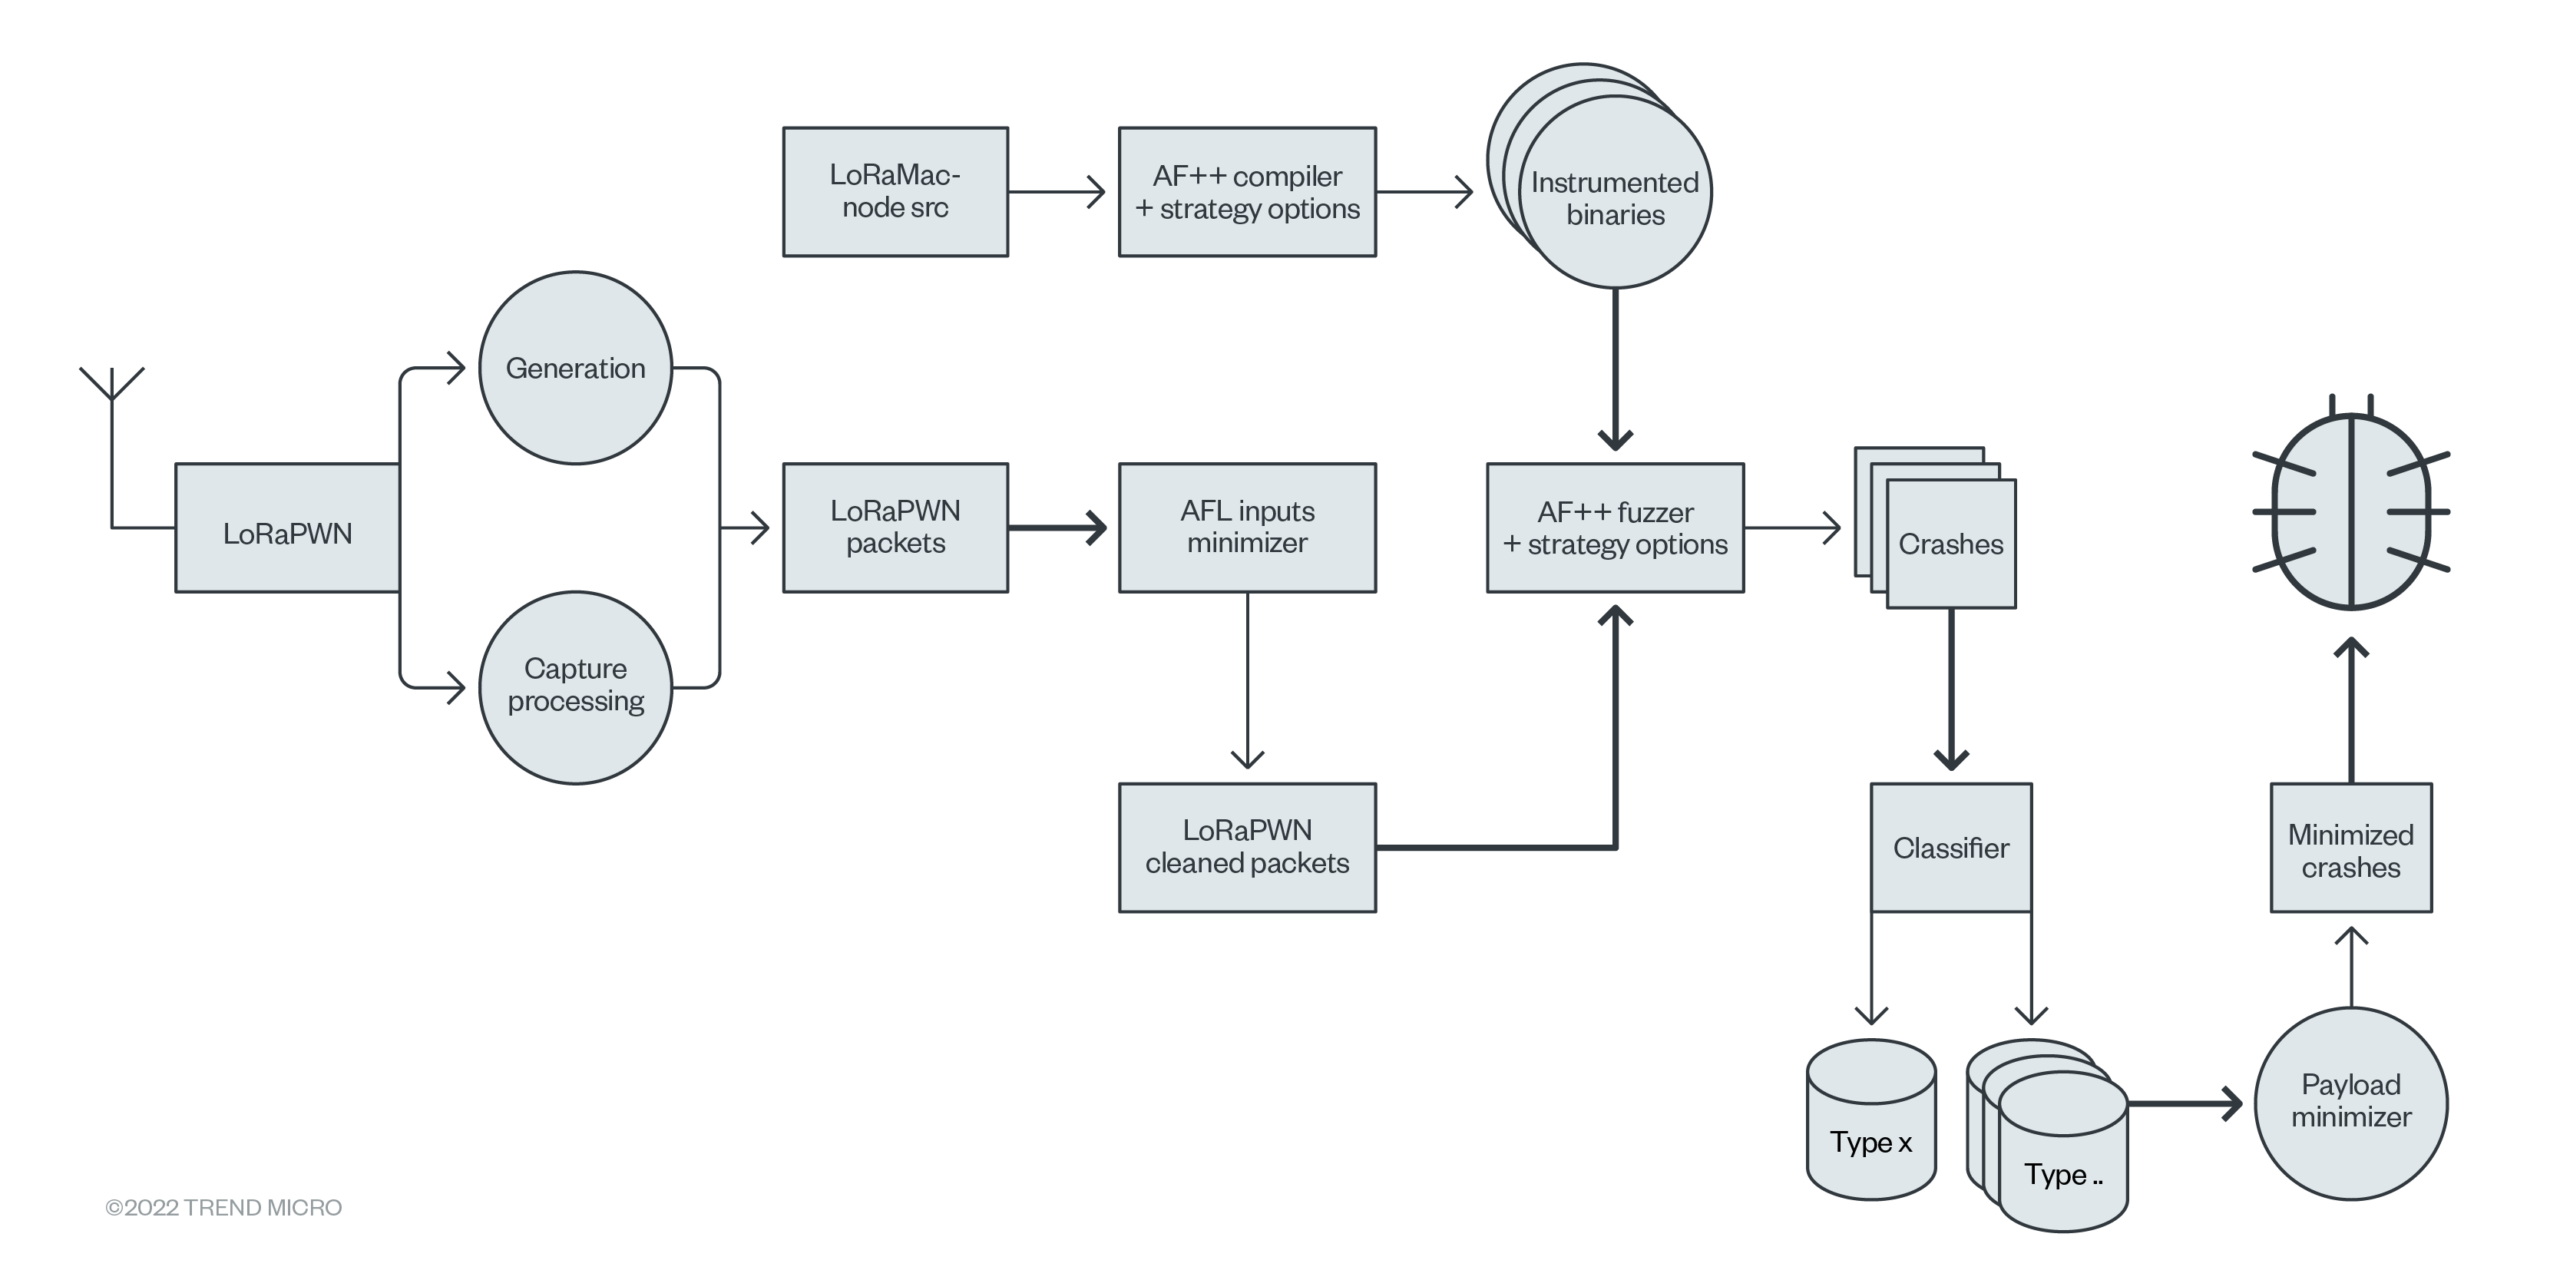
LoRaWAN permet de déployer l'IoT pour bien moins cher que les réseaux cellulaires. Nous évaluons la sécurité de ses communications avec LoRaPWN.
Évaluer la sécurité des communications LoRaWAN avec LoRaPWN
IoT En anglais janvier 2021
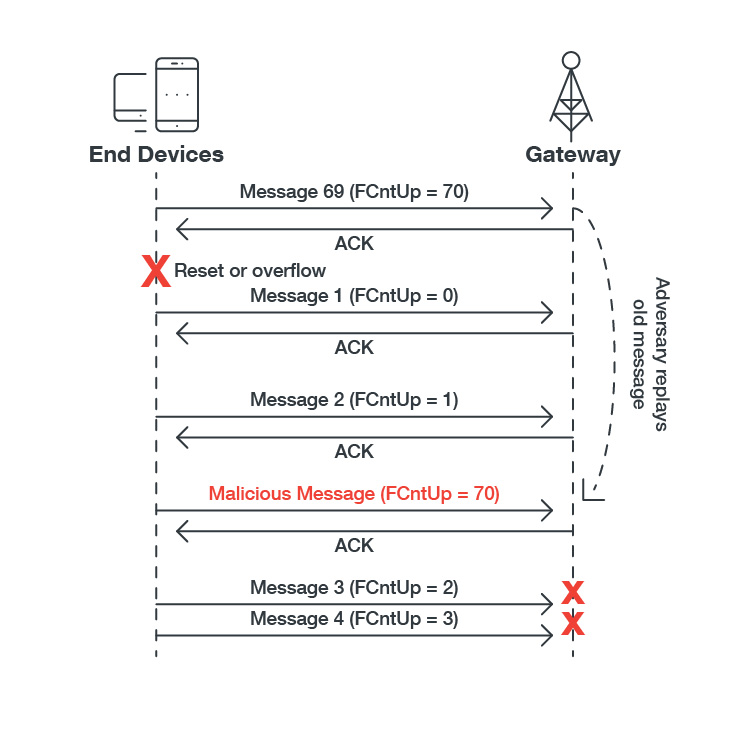
Basse consommation, haut risque : les attaques possibles contre les appareils LoRaWAN
Villes intelligentes, sites industriels, agriculture connectée : les objets LoRaWAN se multiplient. Un tour d'horizon des attaques possibles contre ces appareils.
Basse consommation, haut risque : les attaques possibles contre les appareils LoRaWAN
IoT En anglais juillet 2020
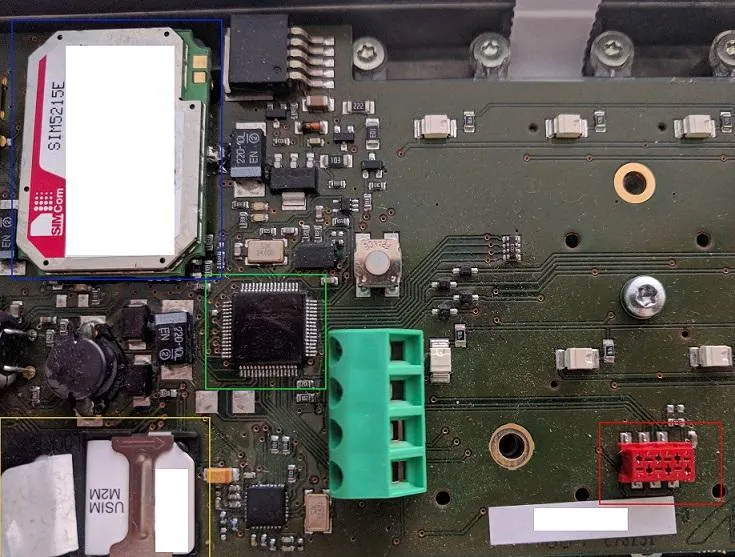
Modules IoT mobiles : des portes dérobées à grande échelle par les mises à jour FOTA
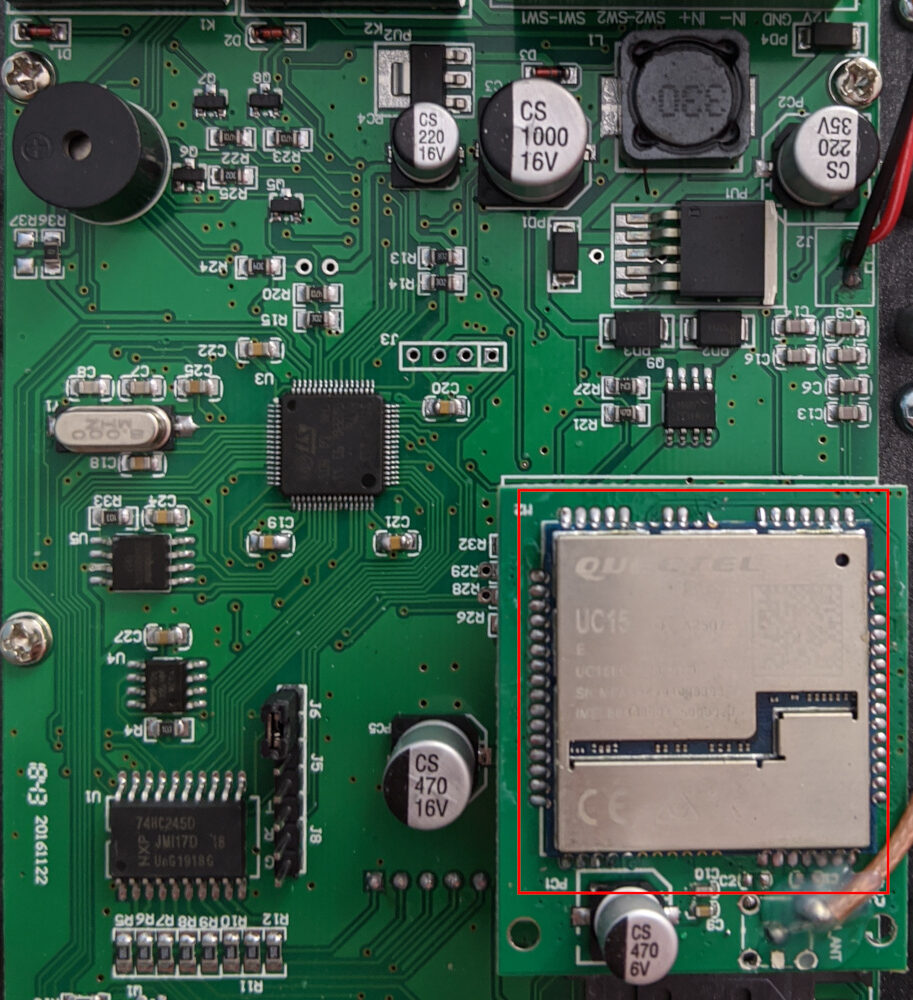
Les modules (E)GPRS/EDGE, 3G, 4G et 5G équipent interphones, alarmes, calculateurs automobiles et systèmes d'infodivertissement. Nous montrons comment leurs mises à jour…
Modules IoT mobiles : des portes dérobées à grande échelle par les mises à jour FOTA
Formations En anglais mai 2020
TEACHertz : une nouvelle infrastructure pour des formations matérielles en ligne de qualité
TEACHertz, notre infrastructure pour des formations matérielles en ligne de qualité, née d'une année qui a fait basculer formations et entreprises vers…
TEACHertz : une nouvelle infrastructure pour des formations matérielles en ligne de qualité
Mobile En anglais février 2020
Introduction aux intrusions dans les réseaux mobiles depuis un téléphone
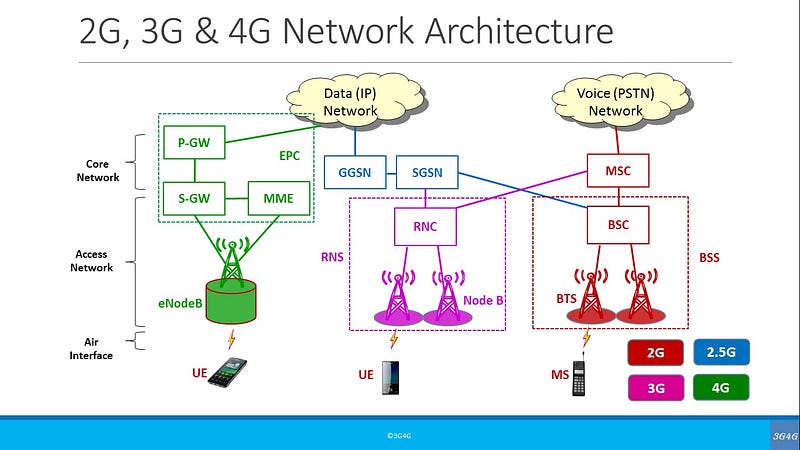
Avec les données par paquets, un téléphone parle IP, ce qui ouvre un chemin vers les réseaux des opérateurs. L'architecture de la…
Introduction aux intrusions dans les réseaux mobiles depuis un téléphone
IoT En anglais janvier 2020
Tester LoRa avec une SDR et quelques outils pratiques
Évaluer la sécurité d'un appareil LoRa, c'est d'abord comprendre des paramètres radio et des données inconnus. Nous montrons comment avec une SDR…
Tester LoRa avec une SDR et quelques outils pratiques
Mobile En anglais septembre 2018
À la chasse aux terminaux mobiles : par la radio, et à la dure
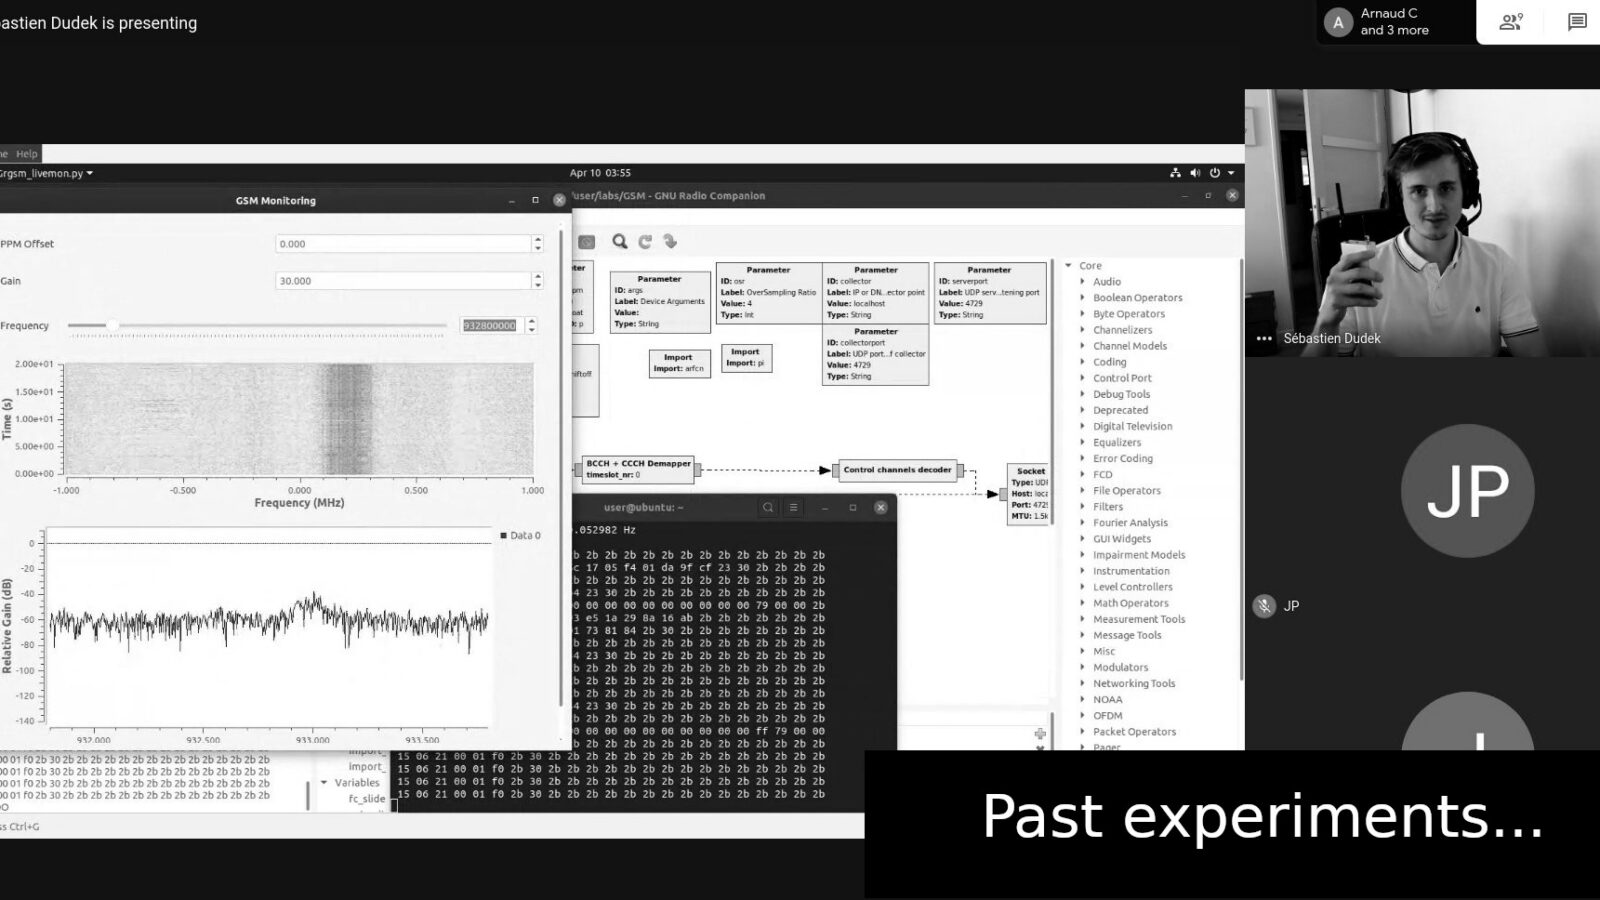
Comment atteindre les terminaux derrière des appareils mobiles M2M quand les chemins habituels sont fermés : attirer la cible par les ondes…
À la chasse aux terminaux mobiles : par la radio, et à la dure