

Matériel embarqué et firmware
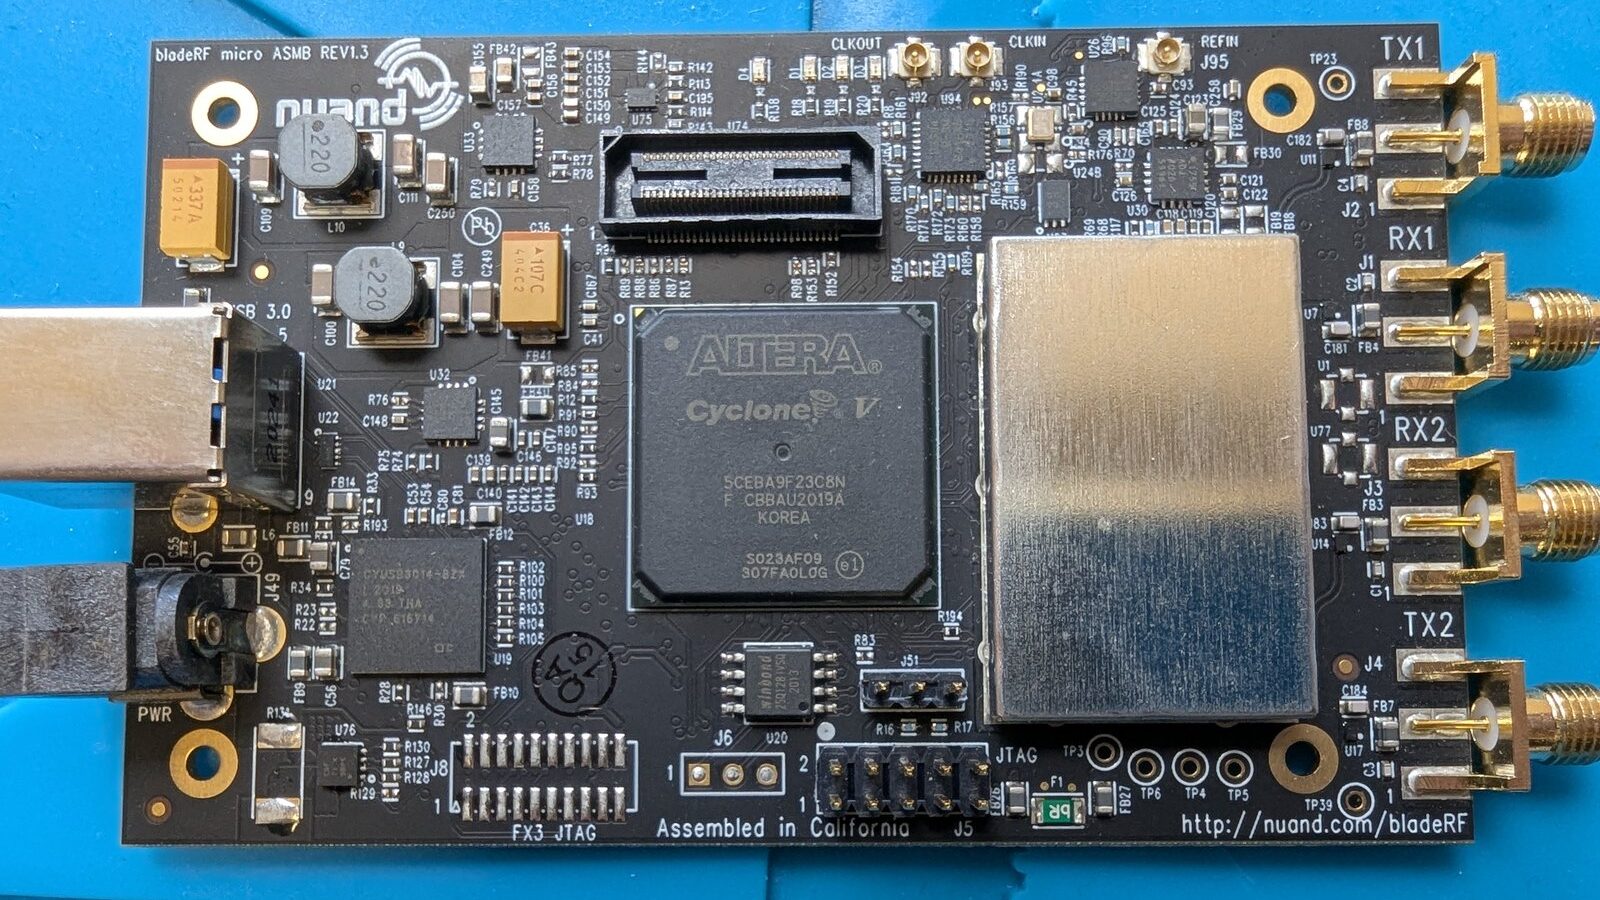
Nous ouvrons le boîtier : ports de débogage, firmware, démarrage sécurisé, et la puce elle-même par analyse de canaux auxiliaires et injection de fautes.
Ce qu'un attaquant peut faire
Nous le vérifions avant lui, avec le même matériel.
Extraire le firmware
Lire le firmware et les secrets par un port de débogage ou la mémoire flash.
Casser le démarrage sécurisé
Contourner des mises à jour et des chaînes de démarrage non signées ou mal vérifiées.
Extraire les clés
Retrouver des clés par analyse de canaux auxiliaires (consommation, rayonnement électromagnétique).
Injecter une faute
Sauter un contrôle de sécurité par injection de fautes.
Ce que nous testons
- Ports de débogage et interfaces externes
- Firmware, démarrage sécurisé et mécanismes de mise à jour
- Secrets stockés en flash et dans la puce
- Analyse de canaux auxiliaires et injection de fautes
- Les piles protocolaires derrière chaque interface (USB, série, débogage) : nous traquons les bugs qu'un attaquant ayant l'appareil en main pourrait utiliser pour en prendre le contrôle
Comment travailler avec nous
L'évolution du hacking du RH850 : du montage artisanal au Pico Glitcher v3
Hacker n'importe quel microcontrôleur avec un Raspberry Pi Pico : l'injection de fautes facile par simulation de trafic
Les robots Unitree sous le feu des attaques
Un outil de simulation matérielle 3D dans votre navigateur (LED uniquement pour l'instant)
Protéger le matériel LoRaWAN des attaques réelles
Plongée dans la sécurité radio et matérielle de LoRa(WAN)
Formations sur le sujet
Toutes les formationsPas encore de formation publique sur les attaques matérielles : nous construisons une formation sur mesure pour votre équipe sur les ports de débogage, le firmware, l'analyse de canaux auxiliaires et l'injection de fautes.
Construites autour de vos technologies : fuzzing de baseband, piles protocolaires Wi-Fi, RFID et NFC avancées avec SDR, attaques matérielles sur systèmes embarqués, et d'autres sujets.
Parlons de votre projet
Un premier échange pour cadrer le besoin, puis une proposition à prix fixe : tests d'intrusion, recherche de vulnérabilités, fuzzing, bancs de test, formations. Bureaux près de Paris, du lundi au vendredi, de 9 h à 19 h.