

Trouvez les failles radio et matérielles qu'un pentest classique laisse passer, avant les attaquants
Les liaisons radio et l'électronique de vos produits échappent aux tests d'intrusion classiques. Nous les testons : Wi-Fi, Bluetooth, RFID, LoRa, réseaux 2G à 5G, satellites, véhicules et matériel embarqué. Nous accompagnons aussi la conformité NIS2 et CRA.
Ce que nous testons
Ce qu'un attaquant peut faire avec une radio ou un tournevis. Nous le vérifions avant lui.
- Réseaux 2G à 5G Imiter une station de base, atteindre le cœur
- Wi-Fi Entrer sur votre réseau depuis le parking
- Bluetooth Appairer, suivre ou piloter un appareil
- RFID et NFC Cloner un badge et entrer
- Sub-GHz et LoRa Rejouer une télécommande, imiter un capteur
- Satellite et drones Prendre la main sur le contrôle ou la vidéo
- Véhicules Ouvrir, démarrer, attaquer la recharge V2G, leurrer le GPS
- Matériel Extraire le firmware et les clés de la puce
Par où commencer
- Je conçois un produit connecté ou radio Tests et preuves pour la directive RED (EN 18031) et le Cyber Resilience Act Conformité CRA et RED
- J'exploite un réseau mobile, une 5G privée ou une infrastructure radio Des tests depuis un faux téléphone ou une fausse station de base, jusqu'au cœur de réseau Tests d'intrusion
- Je protège un site ou des systèmes critiques (NIS2) Une Red Team par la radio : badges, alarmes, points d'accès, télécommandes Red Team
- J'ai besoin d'étudier un composant en profondeur Recherche de vulnérabilités jusqu'à la CVE, sur un protocole, un baseband ou un firmware Recherche de vulnérabilités
- J'ai besoin de mon propre banc de test Des outils SDR et des bancs de test que vos ingénieurs gardent R&D et outillage
- Je veux que mon équipe sache le faire Formations RF et matérielles en présentiel et à la demande, kit matériel inclus Formations
Où nous avons formé et pris la parole
Les conférences qui accueillent nos formations et nos travaux, et les écoles où nous enseignons.
Recherche publiée et outils open source
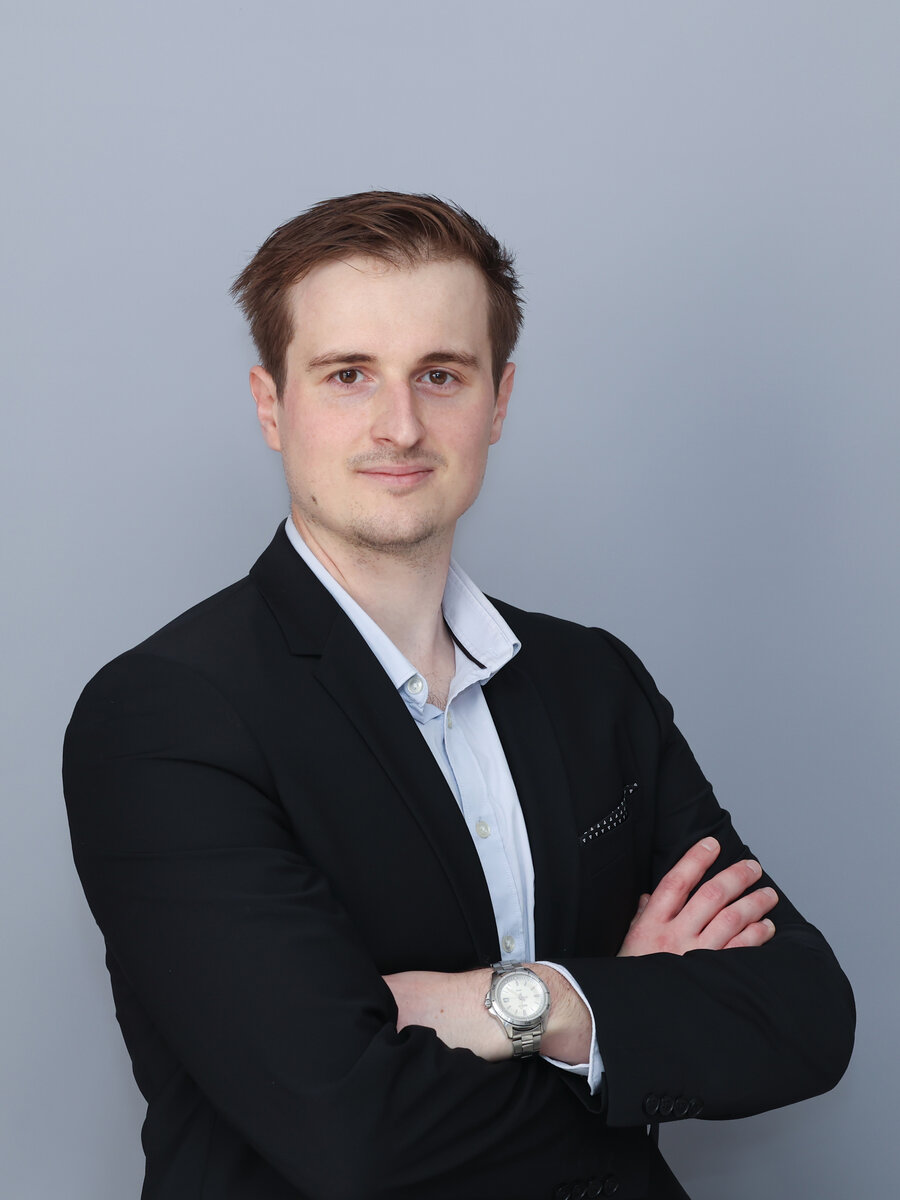
Sébastien Dudek
Fondateur, formateur depuis 2009, auteur de RF SwiftSpécialiste de la sécurité sans fil et matérielle. Travaux publiés sur la sécurité 5G, Open RAN, le fuzzing de baseband, l'interception et la cartographie, et les courants porteurs en ligne (HomePlug AV, CPL domestique, véhicules électriques et bornes de recharge). Pratique du Wi-Fi, de la RFID et d'autres systèmes sans fil.
Prochaines formations et conférences
Les formations publiques ouvertes aux inscriptions, et nos prochaines conférences.
Toutes les formationsDerniers articles du blog
Tous les articles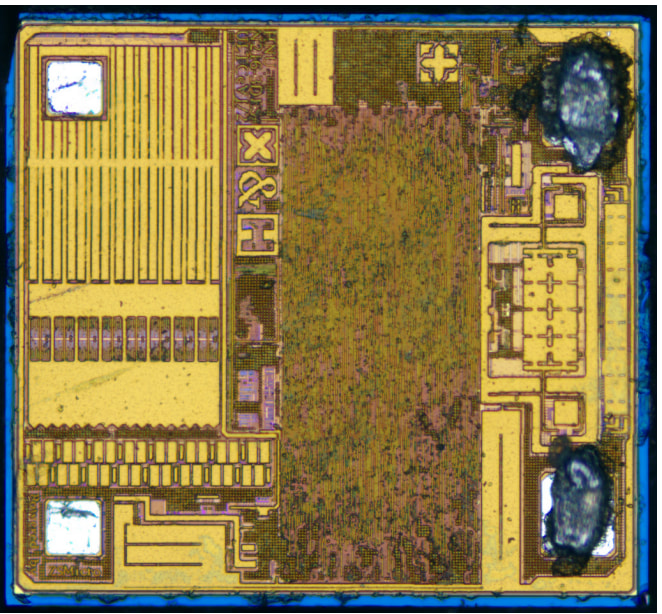
Un guide d'attaque construit à partir de trois articles récents et d'un Proxmark3 : attaques par réduction de l'espace de clés et…
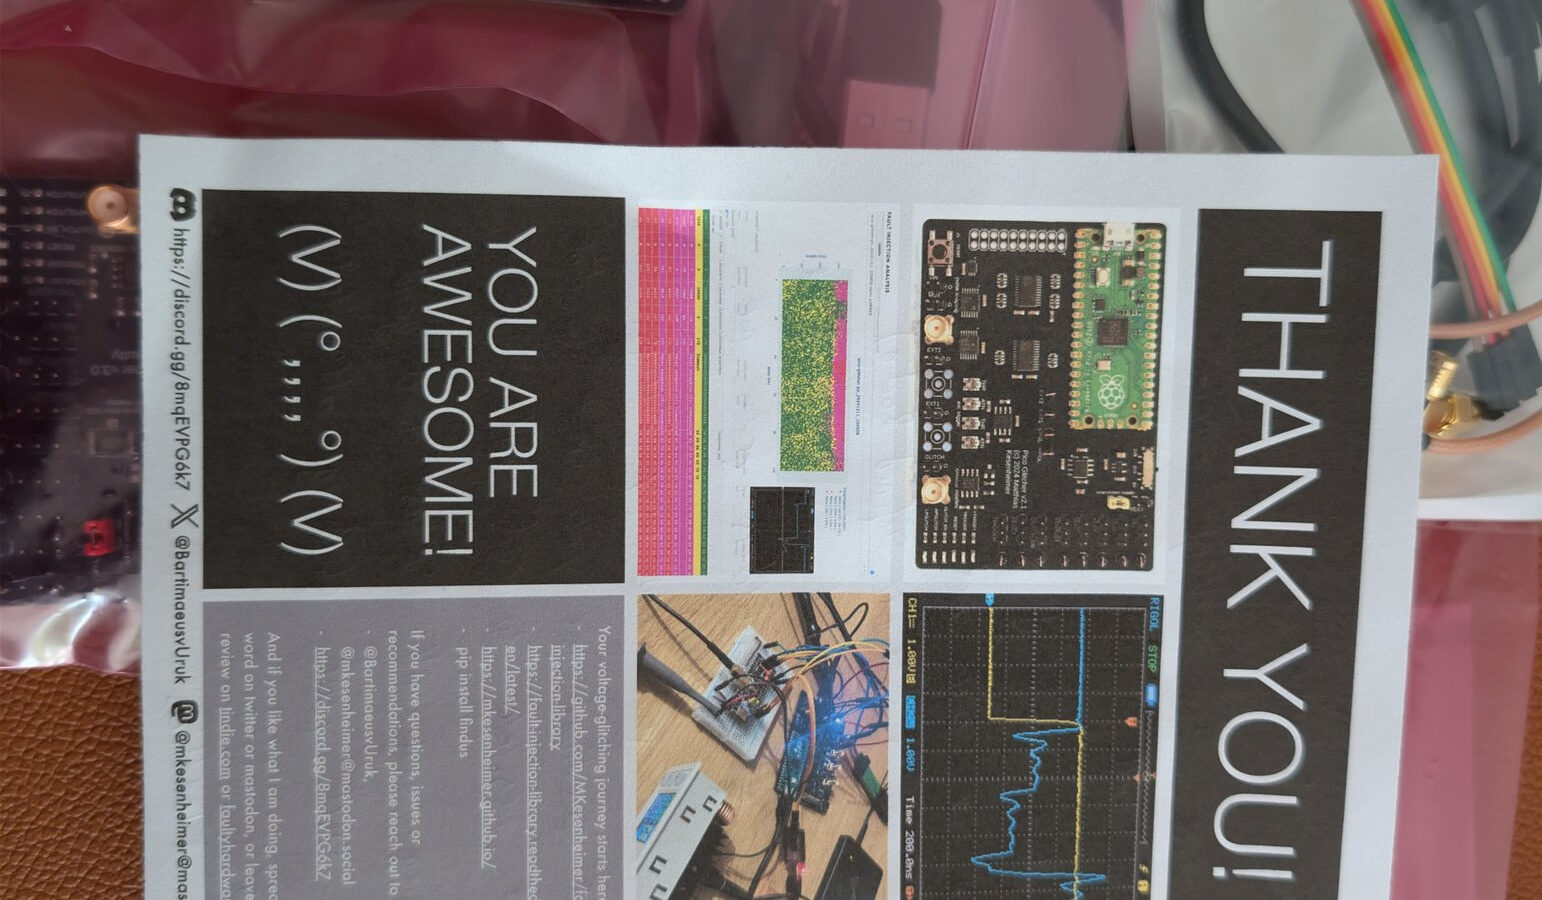
L'évolution des attaques par glitching sur le microcontrôleur automobile Renesas RH850, des premiers montages artisanaux à la validation du contournement du code…
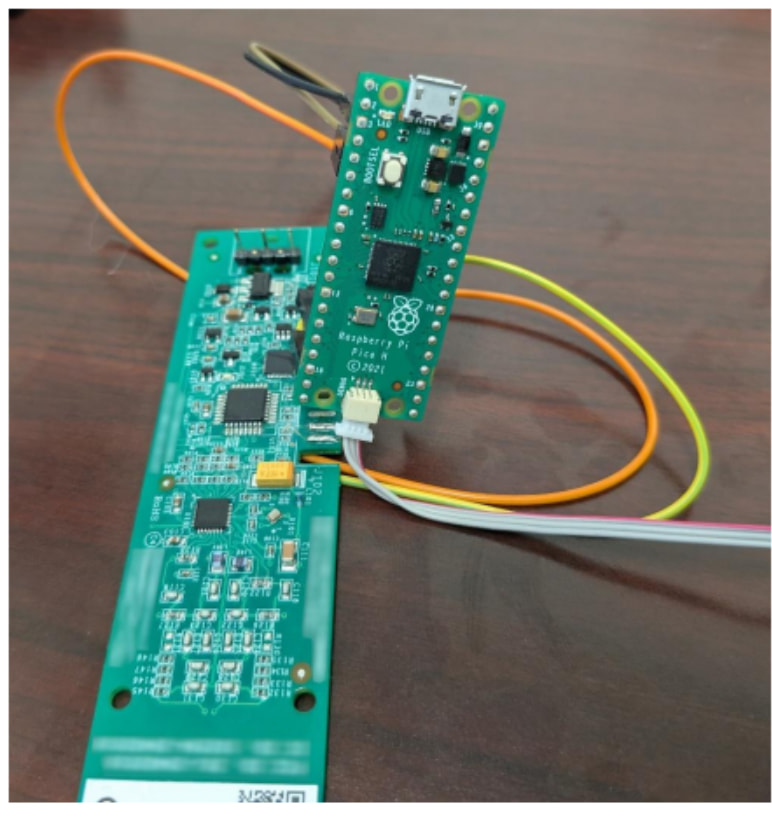
Un panorama des attaques qui cassent la protection en lecture (RDP) des STM32, de la décapsulation de la puce et la lumière…
Parlons de votre projet
Un premier échange pour cadrer le besoin, puis une proposition à prix fixe : tests d'intrusion, recherche de vulnérabilités, fuzzing, bancs de test, formations. Bureaux près de Paris, du lundi au vendredi, de 9 h à 19 h.