

Sécurité des véhicules, du V2X, de la recharge V2G et du GPS
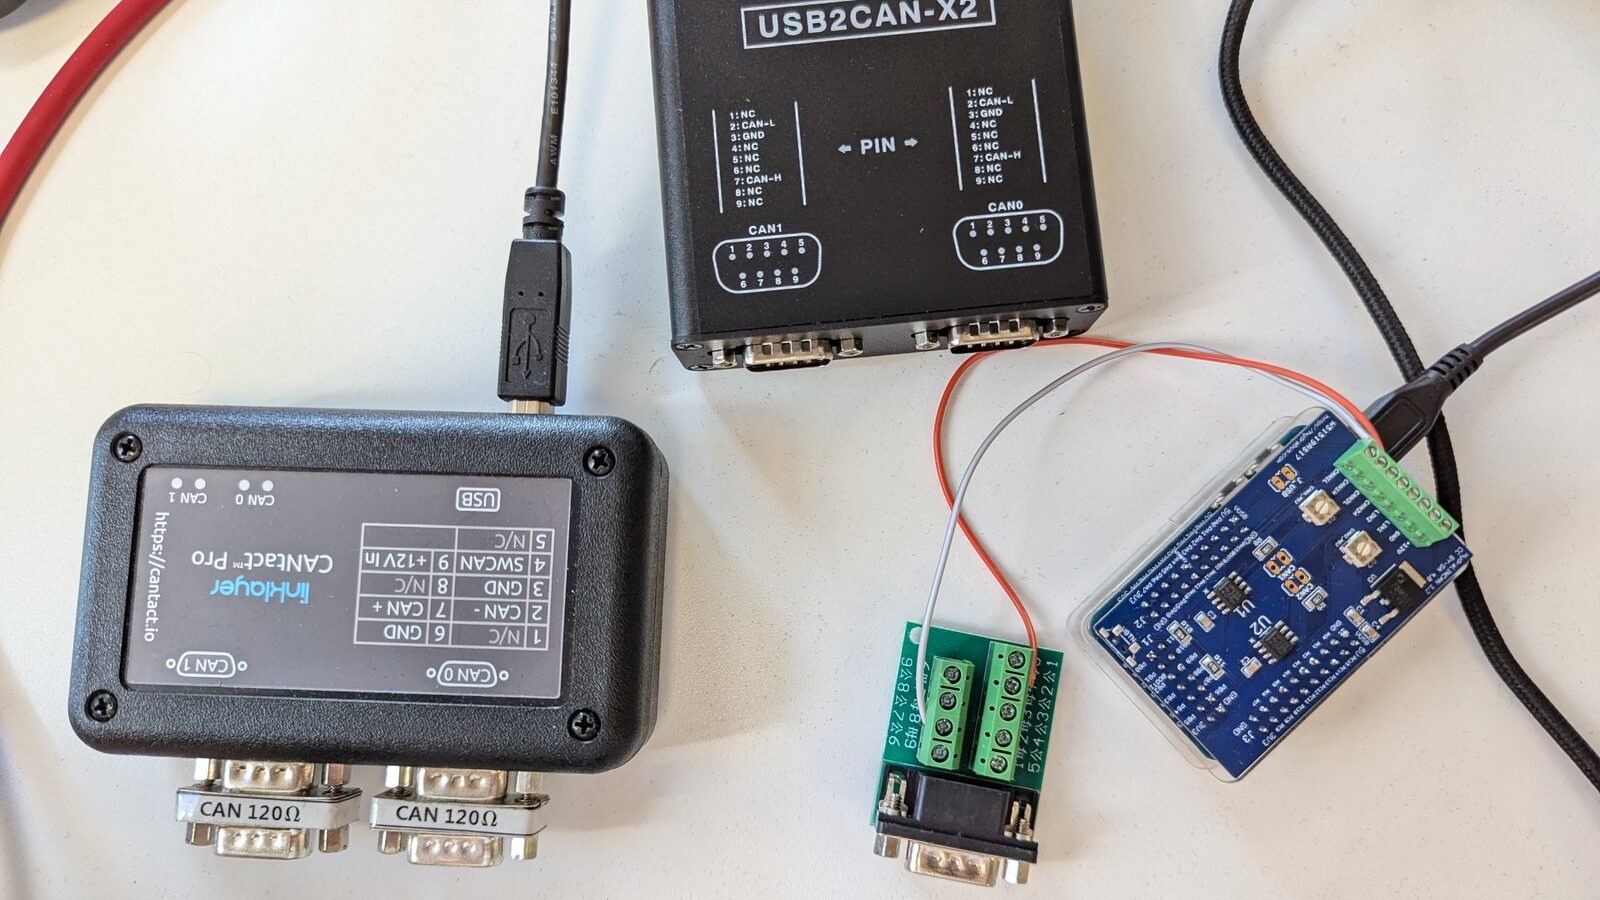
Nous testons et attaquons la radio et les bus dans et autour des véhicules : clés et télécommandes, V2X, GPS, capteurs de pression des pneus, le bus CAN atteint par une voie radio, et la liaison véhicule-réseau (V2G) avec la borne de recharge.
Ce qu'un attaquant peut faire
Nous le vérifions avant lui, avec le même matériel.
Ouvrir et démarrer
Relayer ou forger une clé pour ouvrir et démarrer un véhicule.
Atteindre le bus
Accéder au bus du véhicule par une interface radio.
Attaquer la recharge V2G
Abuser de la liaison véhicule-réseau (ISO 15118 sur courant porteur) pour détourner une session de recharge, ou atteindre la borne et le véhicule qui se trouve derrière.
Leurrer ce que la voiture croit
Forger des positions GPS, des messages V2X ou des données de capteurs de pneus sur lesquels le véhicule agit.
Ce que nous testons
- Clés, télécommandes et accès mains libres
- V2X (DSRC et C-V2X) et télématique
- GPS et autres récepteurs GNSS, face au leurrage et au brouillage
- Le bus CAN atteint par la radio
- La recharge des véhicules électriques et la liaison véhicule-réseau (V2G, ISO 15118), côté véhicule et côté borne
- Les piles protocolaires des calculateurs, des boîtiers télématiques et des bornes (CAN, V2X, ISO 15118) : nous traquons les bugs qu'un attaquant pourrait utiliser pour les faire planter ou en prendre le contrôle
V2G Injector : murmurer aux voitures et aux bornes de recharge par le courant porteur
V2RF : évaluer les communications radio des voitures
L'évolution du hacking du RH850 : du montage artisanal au Pico Glitcher v3
Sécurité automobile
Signaux automobiles inquiétants et RCE potentielles
Exploitation de Log4Shell sur les bornes de recharge automobiles
Formations sur le sujet
Toutes les formationsPas encore de formation publique sur la sécurité des véhicules : nous construisons une formation sur mesure pour votre équipe sur les clés, le V2X, le GPS et la recharge V2G.
Construites autour de vos technologies : fuzzing de baseband, piles protocolaires Wi-Fi, RFID et NFC avancées avec SDR, attaques matérielles sur systèmes embarqués, et d'autres sujets.
Parlons de votre projet
Un premier échange pour cadrer le besoin, puis une proposition à prix fixe : tests d'intrusion, recherche de vulnérabilités, fuzzing, bancs de test, formations. Bureaux près de Paris, du lundi au vendredi, de 9 h à 19 h.