

Donnez à votre équipe les compétences radio et matérielles pour tester en interne
Animées par l'auteur de RF Swift, avec les mêmes outils que sur nos missions. Les sessions en direct incluent un kit matériel. Penthertz est un organisme de formation enregistré (n° 11788588278) : les formations peuvent être financées au titre de la formation professionnelle.
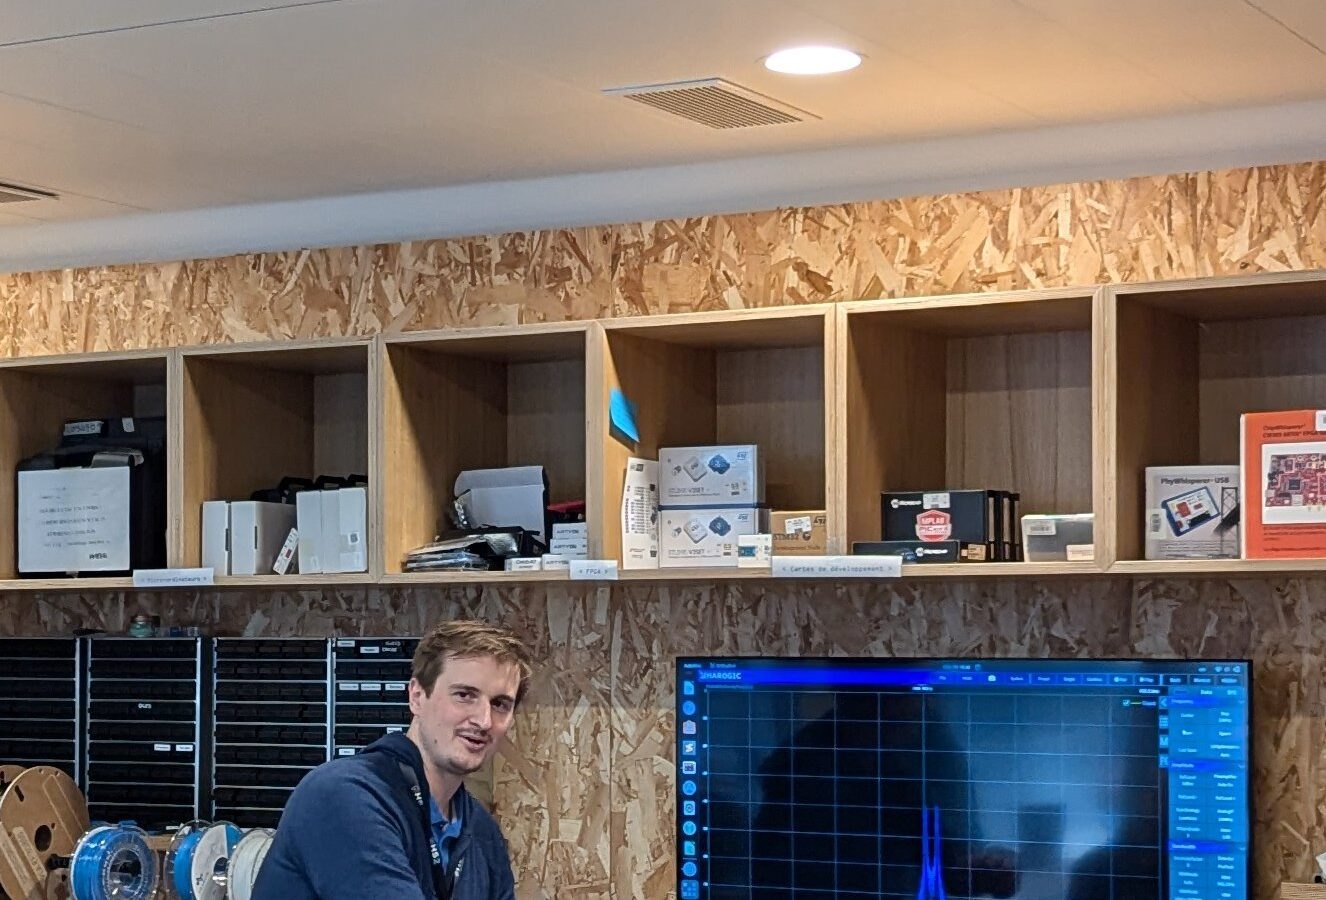
Sur votre site ou en conférence
Deux à quatre jours en petit groupe, kit matériel inclus. Aussi disponible à distance, avec le kit envoyé à l'avance.
Cours Hackademy, à l'unité
Des cours enregistrés à suivre à votre rythme, mis à jour au fil de nos travaux.
Construite selon vos besoins
Un contenu basé sur vos protocoles, votre matériel et votre modèle de menace. Cadrée lors d'un appel et chiffrée par groupe.
Organisme de formation
Penthertz est un organisme de formation enregistré en France, n° 11788588278.
Financement
Demandez-nous comment financer la formation de votre équipe (plan de développement des compétences et autres dispositifs).
Accessibilité
Situation de handicap ou besoin particulier ? Signalez-le au cadrage et nous adaptons le dispositif dans la mesure du possible.
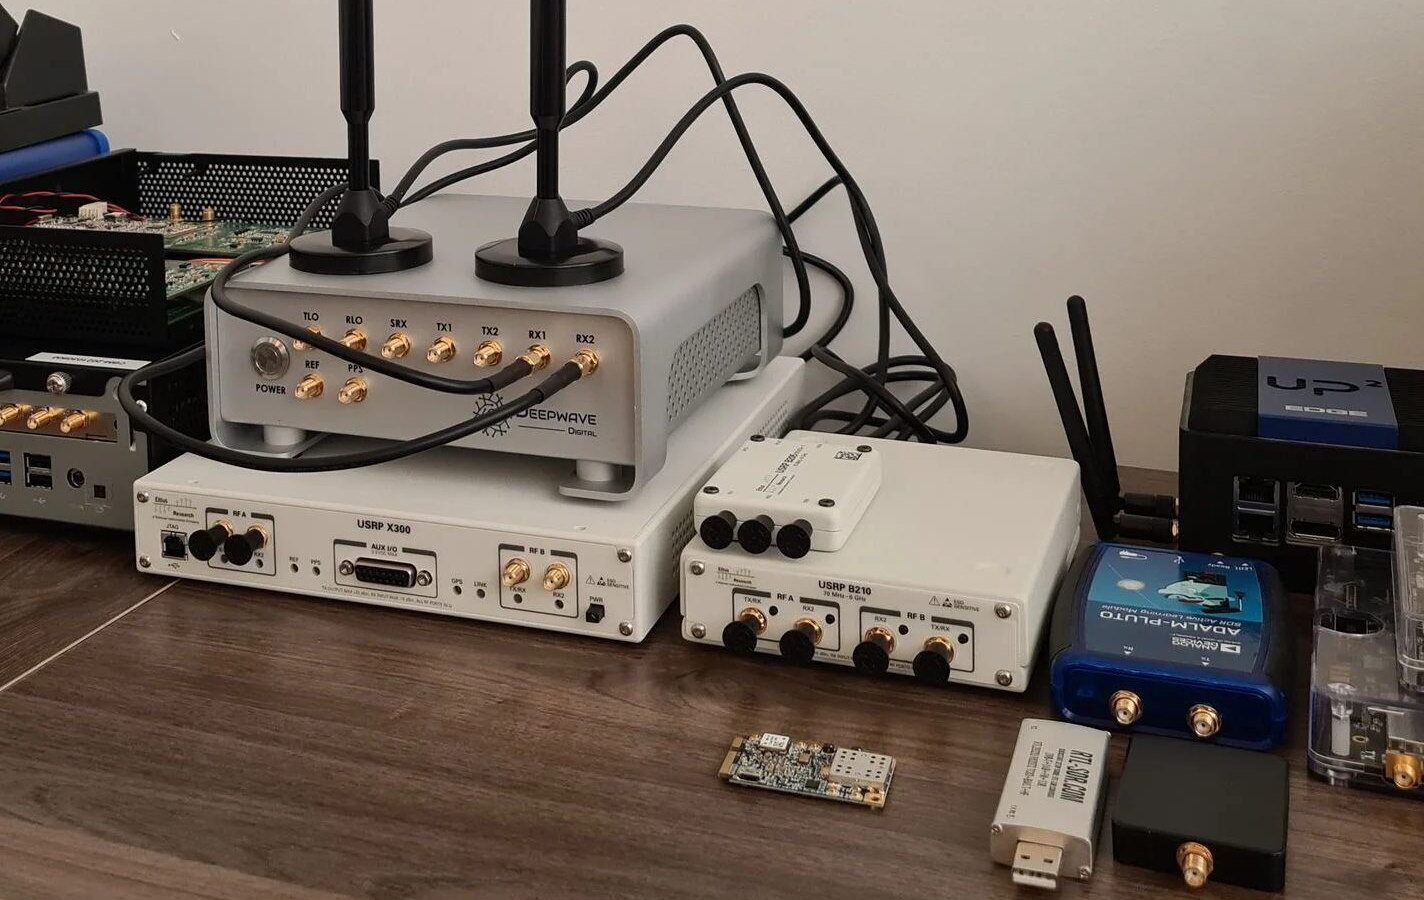
Quatre jours de radio logicielle appliquée à la sécurité. Au-delà de l'utilisation d'outils publics, vous apprenez comment ils fonctionnent et construisez les vôtres pour analyser et attaquer des systèmes, à partir de cas réels issus de nos tests d'intrusion et de nos missions Red Team, avec la méthode pour aborder des cibles que personne n'a encore documentées.
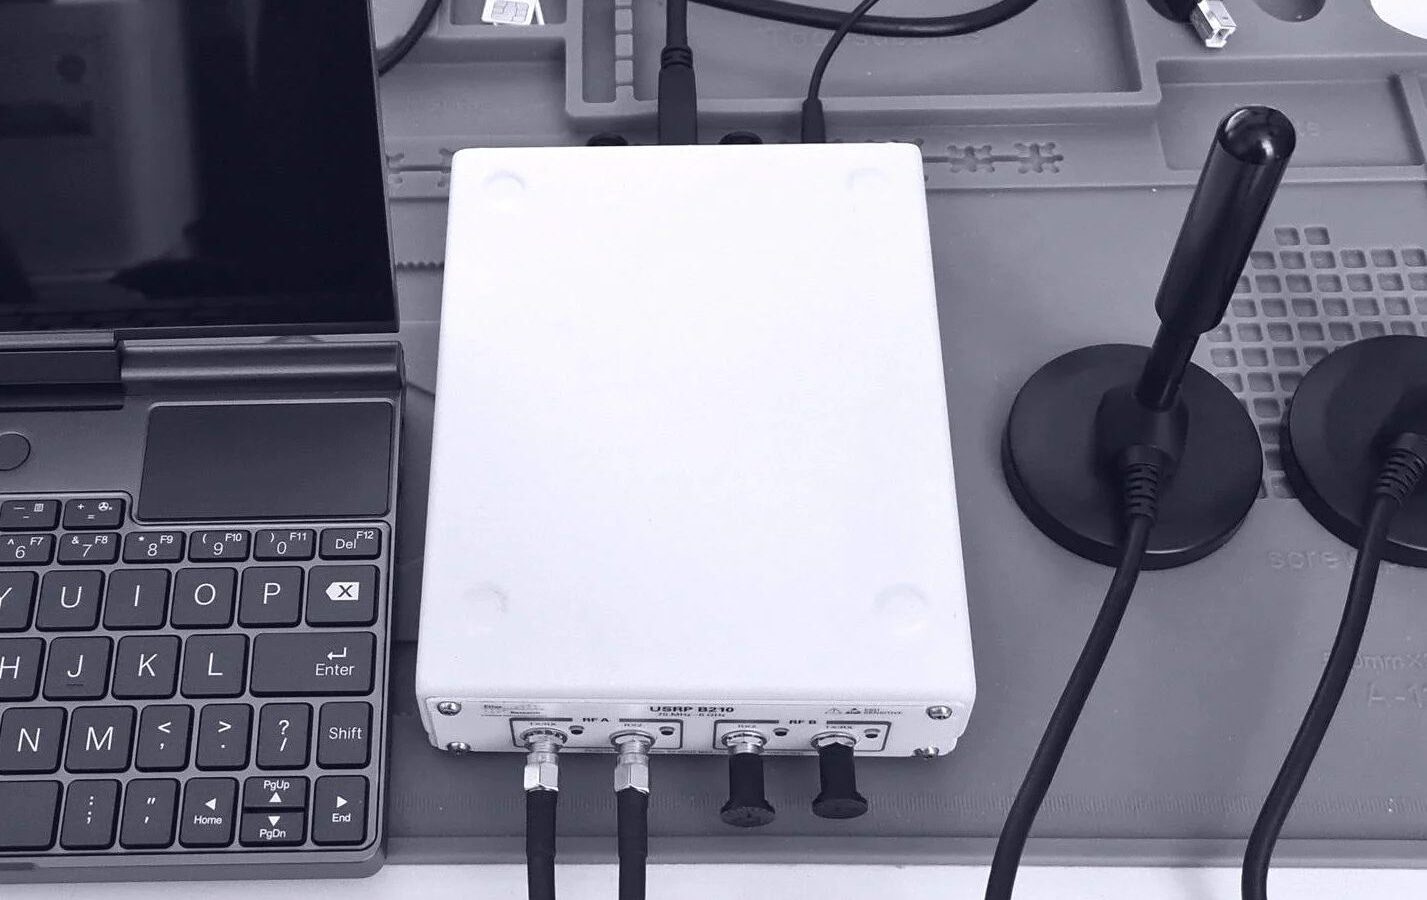
Trois jours pour évaluer les appareils et les réseaux mobiles avec la radio logicielle. Nous montrons les attaques en pratique, surtout côté terminaux mais aussi sur le cœur de réseau : téléphones, modules IoT, voitures connectées et infrastructures.
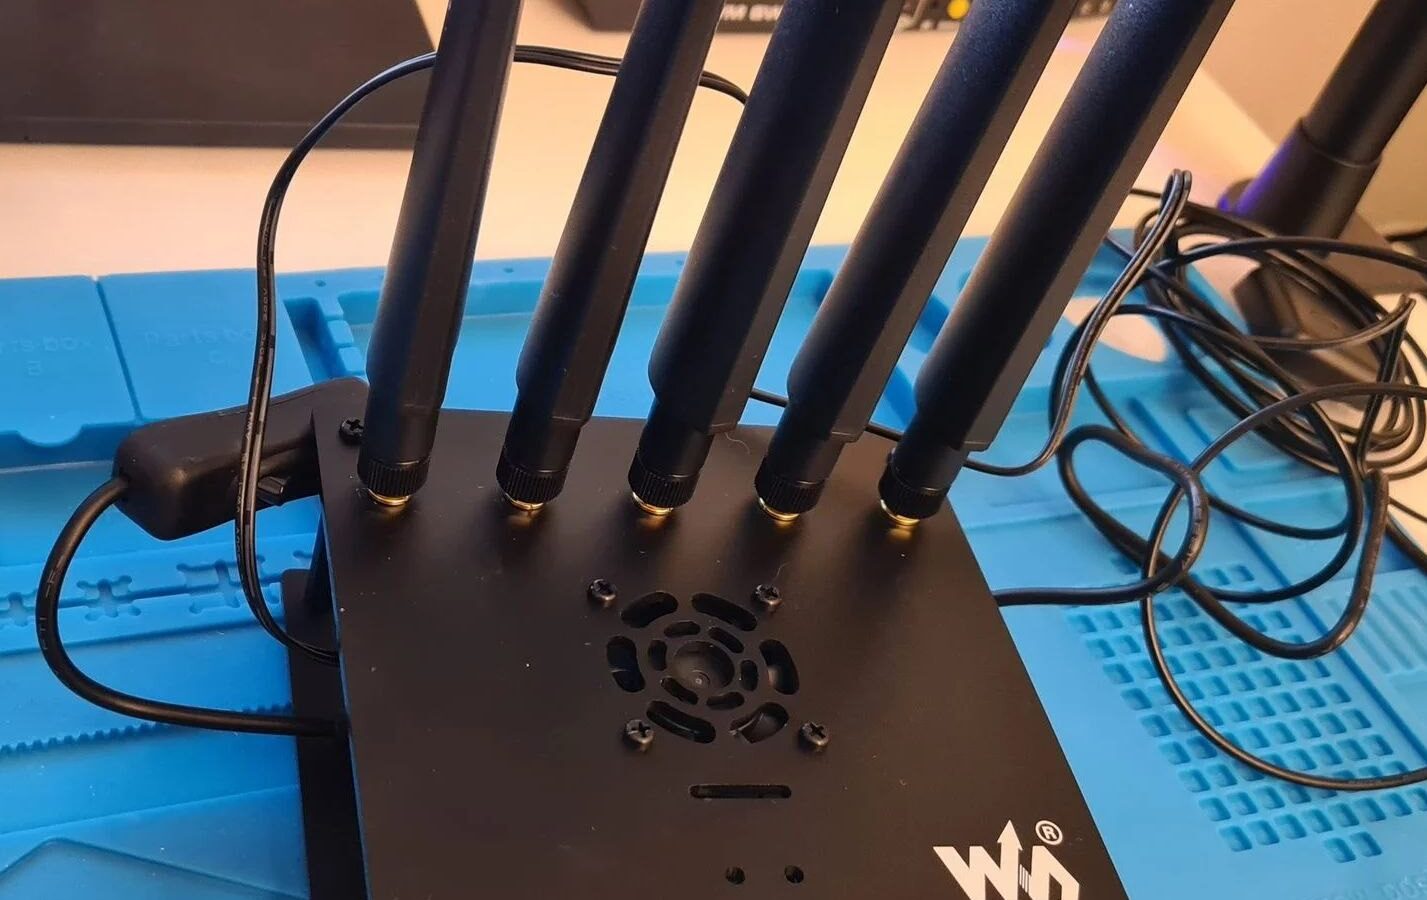
Trois jours sur la sécurité de la 5G NSA et SA : évaluer les appareils, le cœur de réseau actuel et de nouvelle génération, et la surface d'attaque qu'apporte OpenRAN. La 5G privée sur bandes libres met campus et entreprises sur les ondes, et cette formation couvre les nouveaux risques qui vont avec.
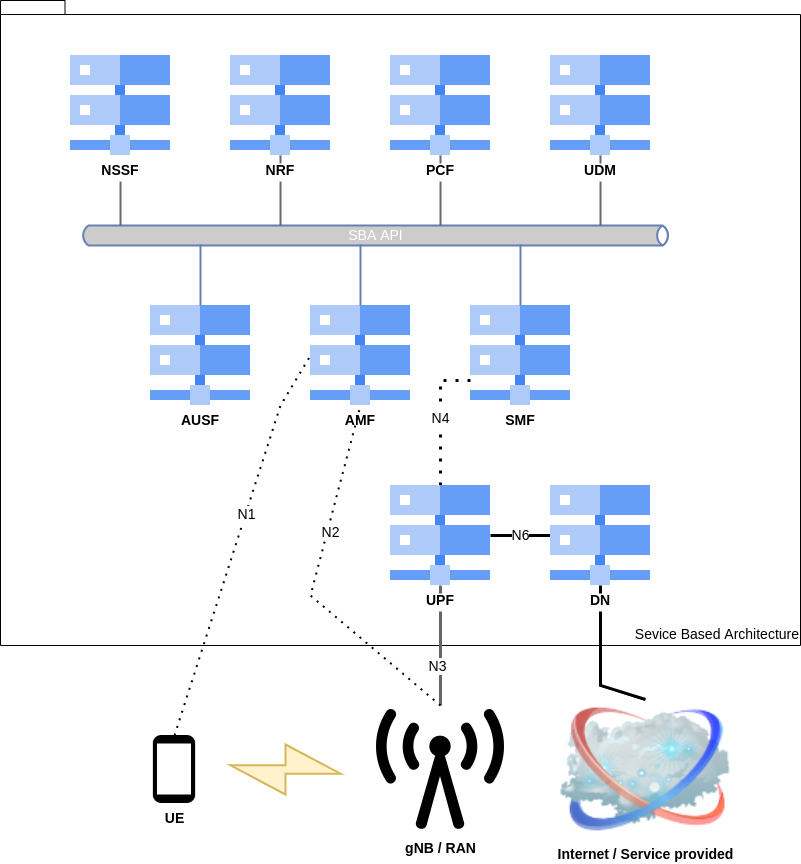
Trois jours sur les faiblesses des cœurs de réseau des opérateurs : les fondamentaux, les interfaces et les protocoles, et ce qu'un attaquant atteint lors d'un test d'intrusion interne ou depuis l'extérieur pendant une Red Team. Comprendre ces techniques aide aussi les opérateurs à construire leurs propres mesures.
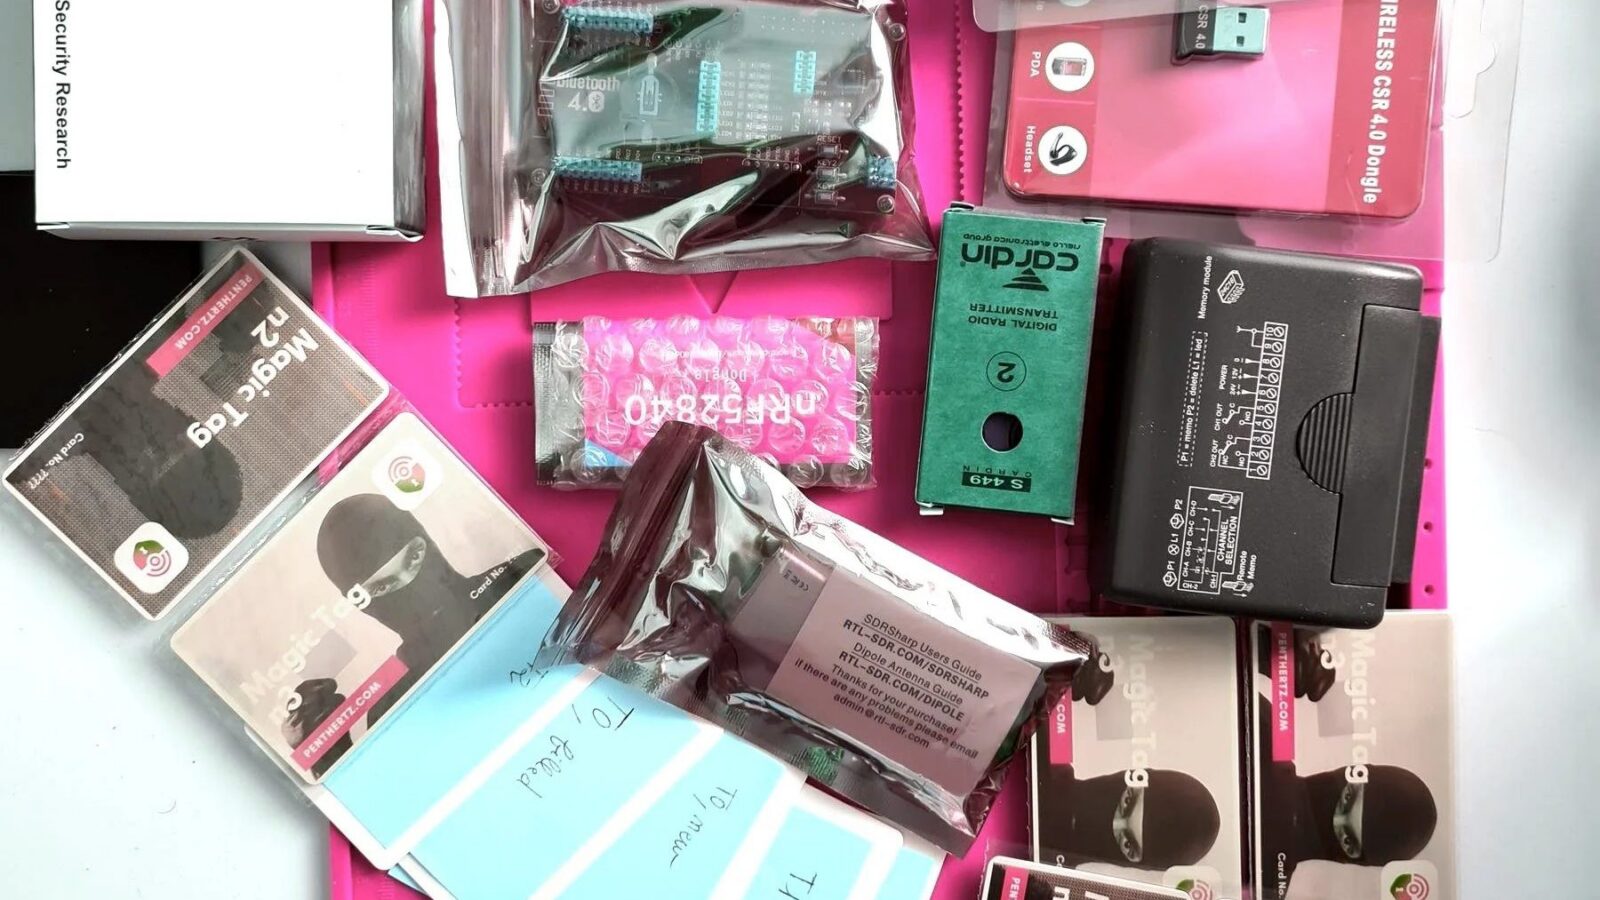
Trois jours sur les attaques actuelles contre les systèmes RFID, NFC, Bluetooth LE, nRF et sub-GHz rencontrés en test d'intrusion et en Red Team, pour tester le contrôle d'accès et les liaisons radio qui le servent.
Deux jours sur les techniques actuelles d'évaluation du Wi-Fi, qui remplacent des méthodes dépassées. Vous commencez par les bases des attaques anciennes et nouvelles, puis vous les appliquez contre une organisation comme lors d'une mission Red Team, à partir de nos travaux récents.
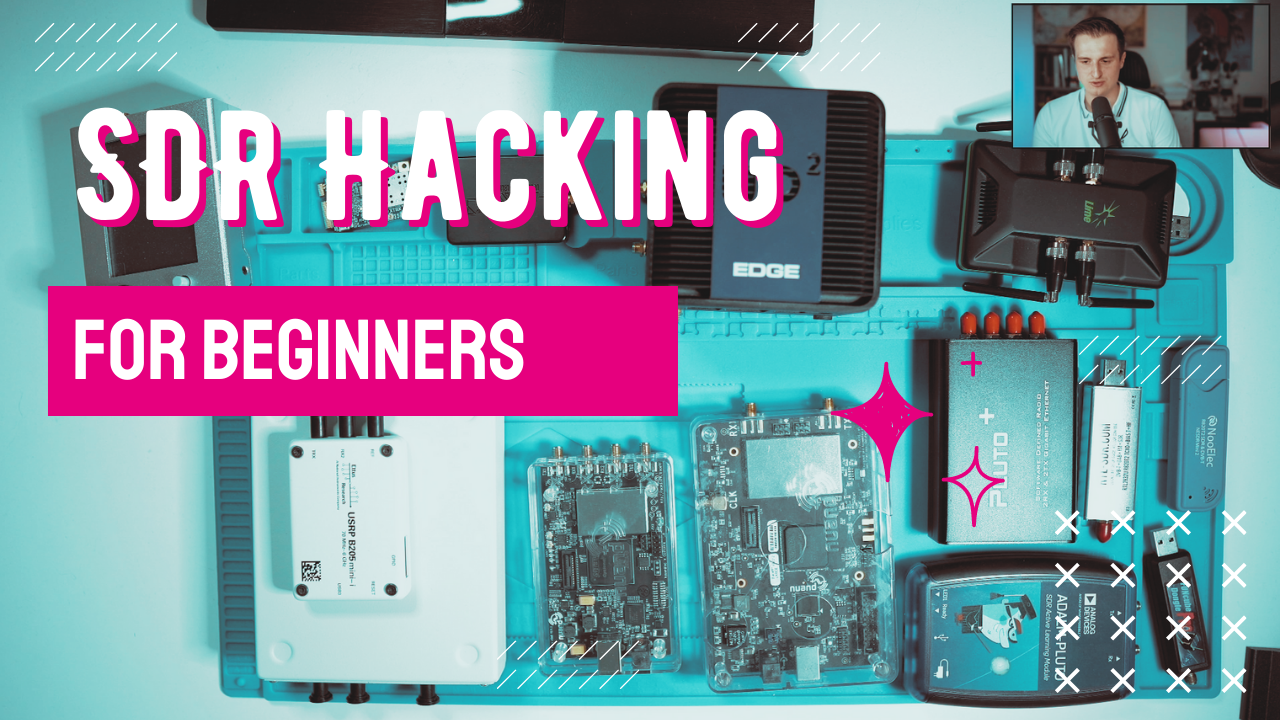
La porte d'entrée dans le monde de la radio logicielle : comment fonctionne la radio, comment repérer, capturer et analyser un signal, et comment choisir le bon matériel, avec des quiz et des exercices sur de vraies captures.
Lassé des outils radio obsolètes, ou qui ne répondent pas à vos besoins ? Utilisez GNU Radio pour implémenter les fonctions qu'il vous faut et construire vos propres outils de sécurité radio, de la simulation à de vrais récepteurs et émetteurs.
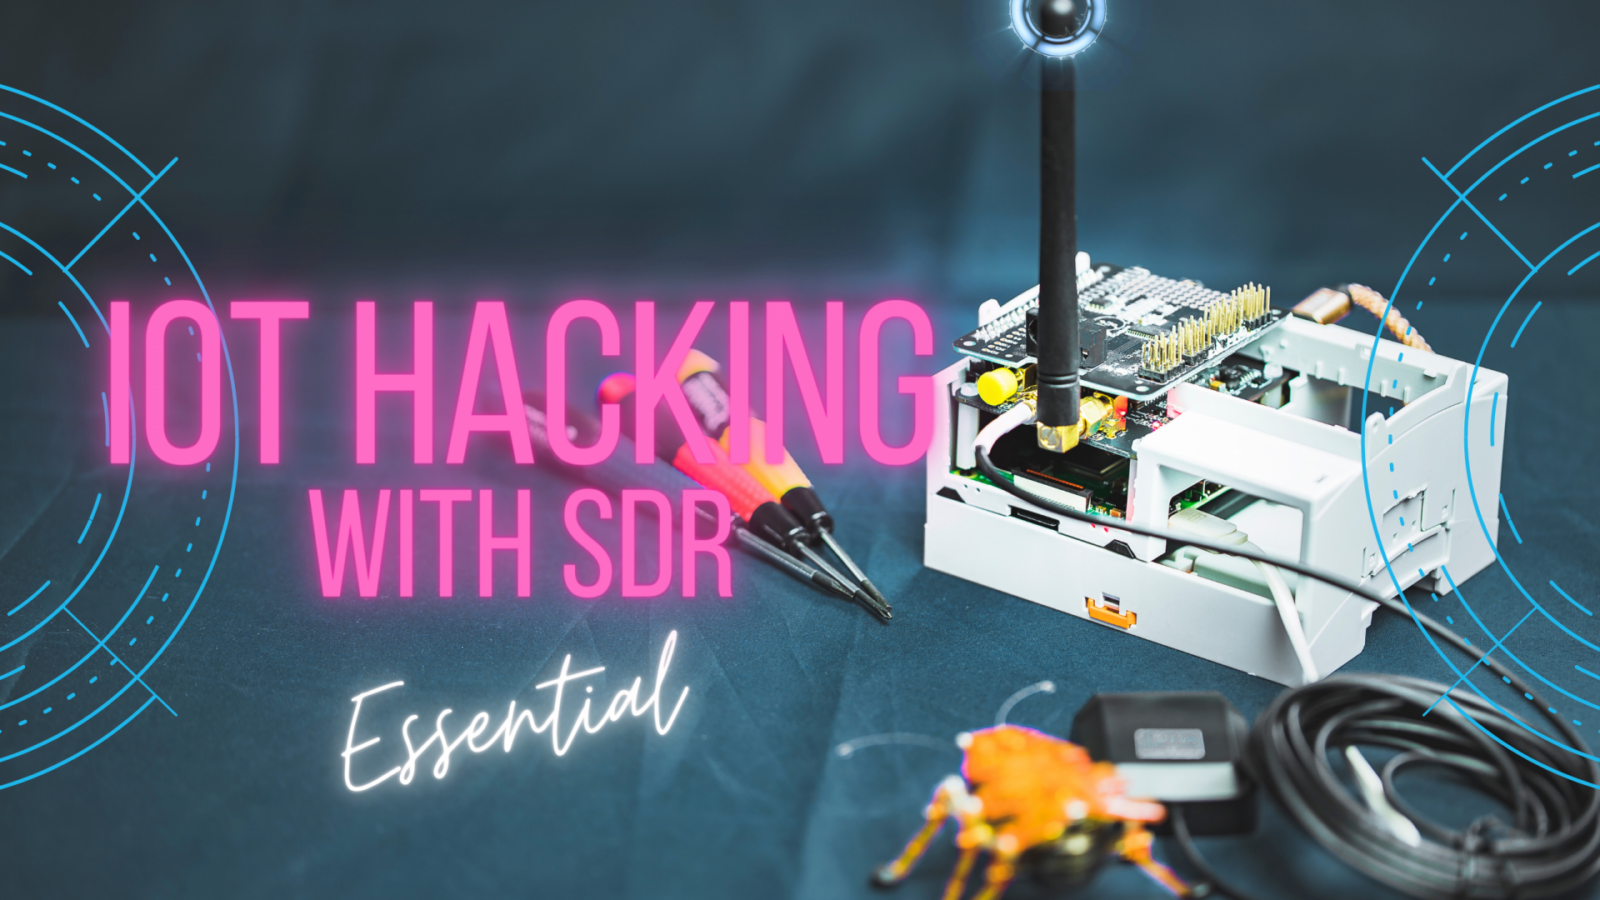
Pirater les objets connectés courants avec la radio logicielle : les attaques classiques, les mécanismes de sécurité de la plupart des systèmes IoT, et les moyens de les contourner quand c'est possible.
Ouvrez discrètement les portes avec des techniques concrètes, et contournez la plupart des systèmes de sécurité physique qui reposent sur des étiquettes RFID. Cours entièrement en français.
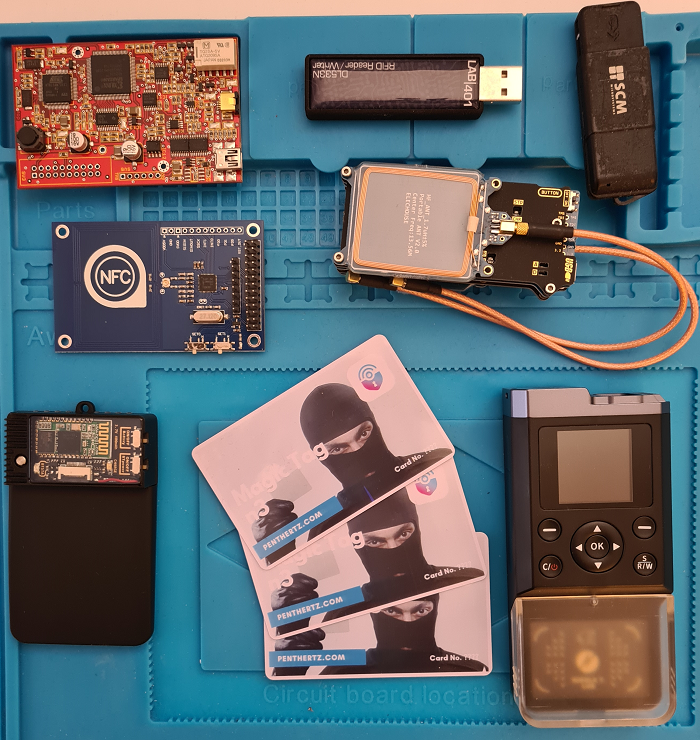
Aller plus loin dans l'écoute des communications : un cours court sur l'interception des échanges MIFARE Classic avec le Proxmark3, appliquée à l'iCopy-X.
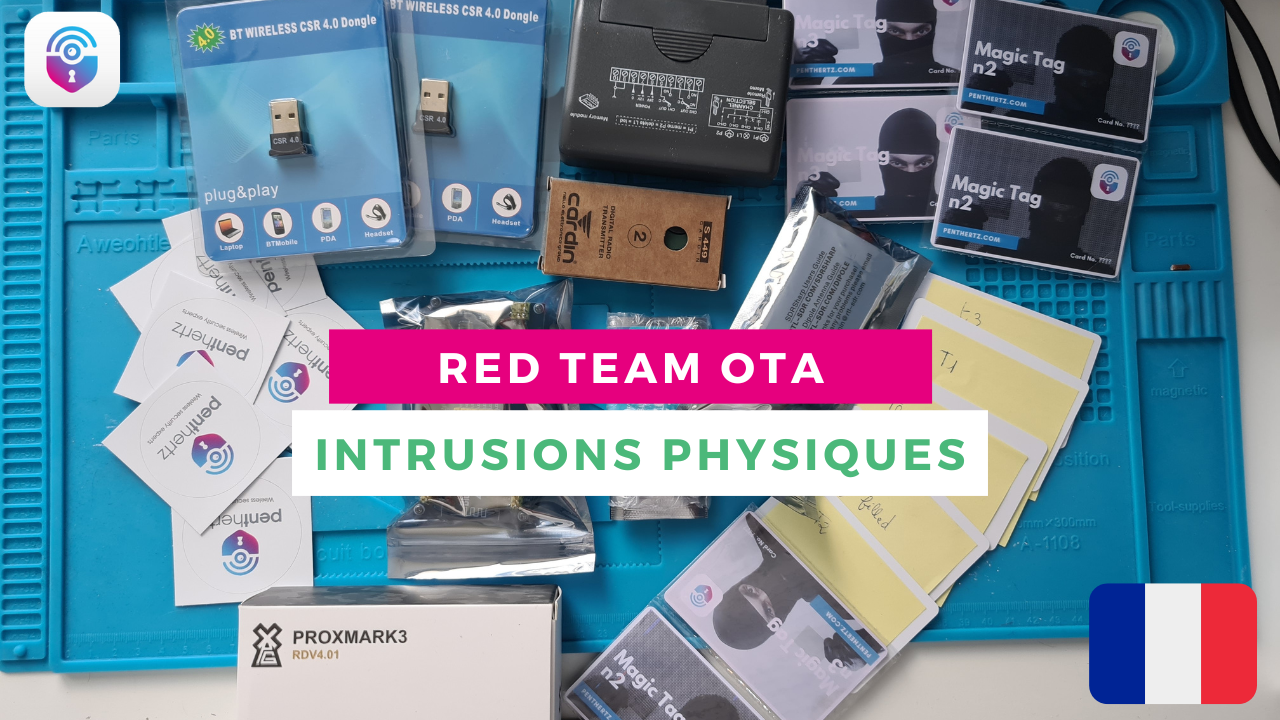
Plongez dans l'intrusion physique avec les techniques d'attaque radio les plus modernes : RFID, Bluetooth LE, nRF et portes de garage en sub-GHz. Cours entièrement en français.
Attaques Wi-Fi offensives et contre-mesures pour les équipes offensives et défensives : les méthodes actuelles pour évaluer les réseaux Wi-Fi, le bon outil au bon moment, et de la pratique sur votre propre cible Wi-Fi.
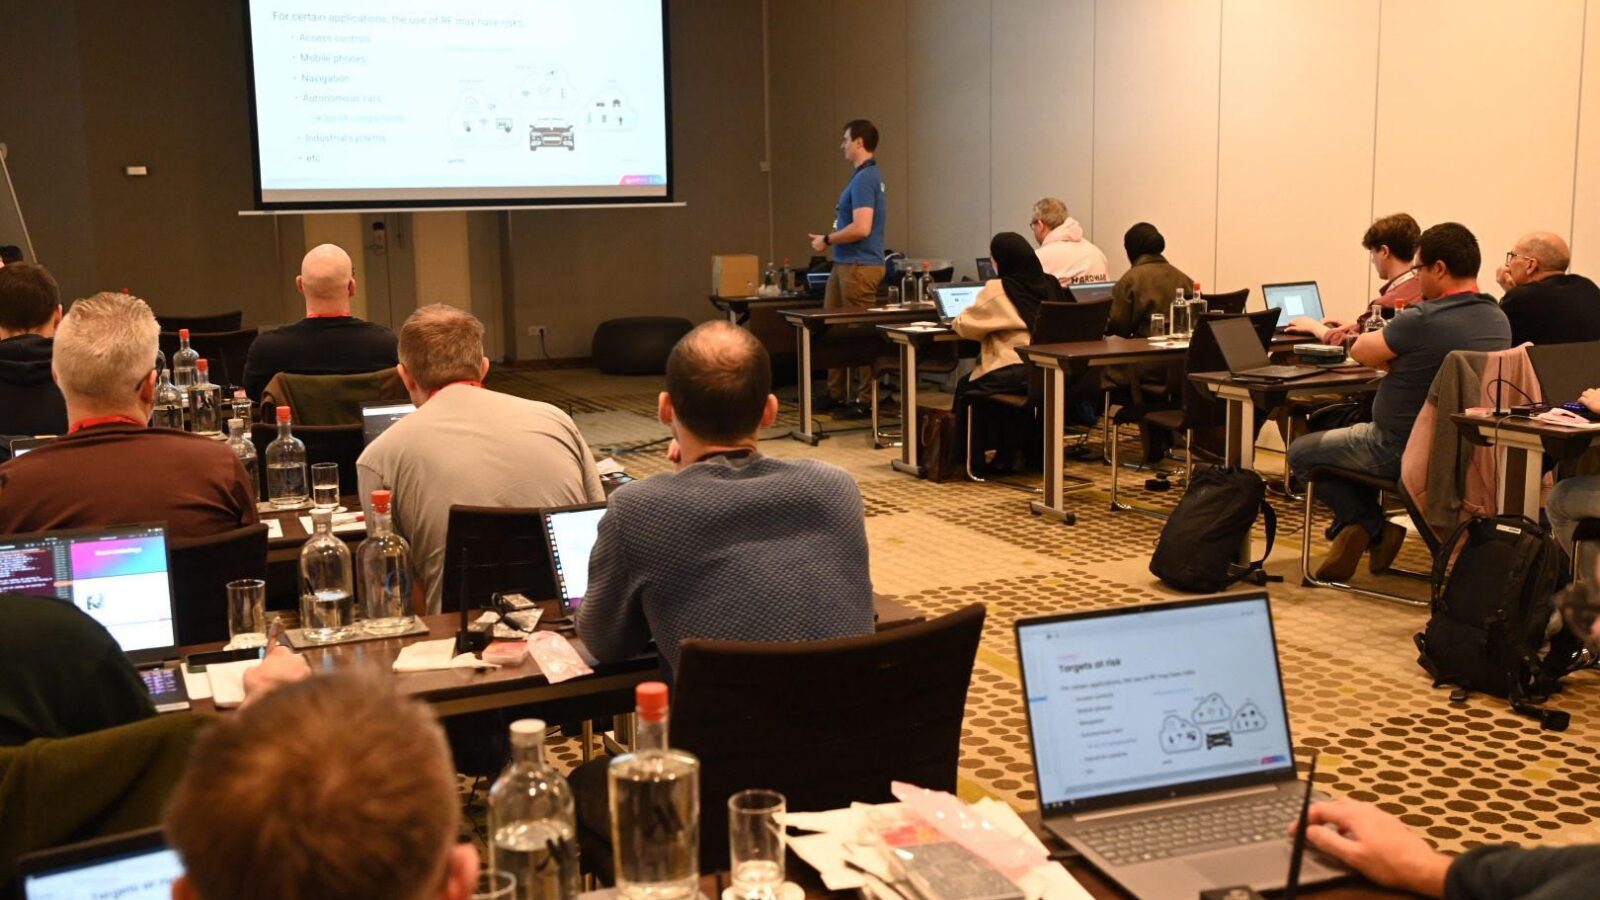
Construites autour de vos technologies : fuzzing de baseband, piles protocolaires Wi-Fi, RFID et NFC avancées avec SDR, attaques matérielles sur systèmes embarqués, et d'autres sujets.
Conférences où nous avons formé
Nos formations ont été données lors de ces conférences, et la plupart peuvent aussi se tenir en privé pour votre équipe.
Formations sur mesure
Le contenu des formations privées s'organise selon vos besoins : attaques et fuzzing de baseband, piles protocolaires Wi-Fi, RFID et NFC avancés en SDR, attaques matérielles sur systèmes embarqués, et d'autres technologies sur demande. Les remises augmentent avec le nombre de participants.
Sessions publiques 2026
Sessions que nous animons en conférence. L'inscription se fait auprès de l'événement.
| 16-18 nov. 2026 | Hardwear.io NL 2026Formation SDR avancée : rétro-ingénierie et exploitation des communications sans fil |
Former votre équipe
Nous chiffrons par groupe plutôt que par place. Sessions sur votre site, dans nos bureaux près de Paris, ou à distance avec les kits envoyés à l'avance.