

RF Swift, une boîte à outils en conteneurs pour la SDR et la sécurité radio
RF Swift est la boîte à outils SDR en conteneurs que nous avons écrite pour monter un environnement radio fonctionnel en une commande. Nous l'utilisons sur chaque mission, les stagiaires travaillent avec en formation, et elle est libre et open source.
Installation rapide
Une commande lance un conteneur où la chaîne d'outils, les pilotes et les dépendances fonctionnent déjà ensemble.
Reproductible
Les versions sont figées : un flowgraph écrit en formation tourne encore sur la même image un an plus tard.
Portable
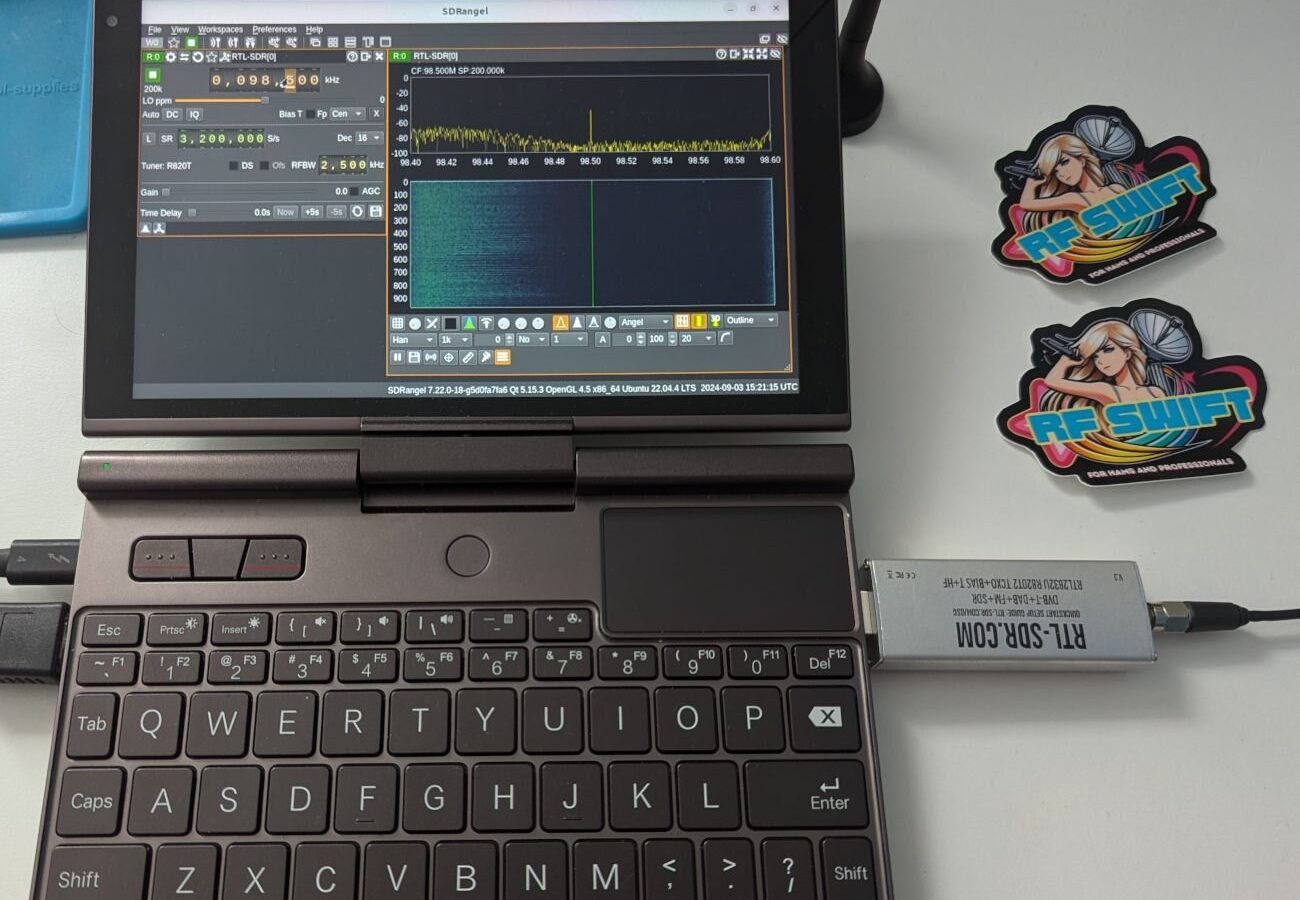
Fonctionne sur un portable avec une SDR en USB. Pas de labo, pas de serveur, pas de serveur de licences.
Maintenue
Nous l'utilisons sur chaque mission, donc les problèmes sont corrigés vite.
Ce qu'il contient
Les versions des outils sont figées pour fonctionner ensemble, et un flowgraph de formation tourne encore un an plus tard.
- GNU Radio
- Avec les blocs et modules externes sur lesquels nous nous appuyons
- Pilotes
- Pour les familles d'émetteurs-récepteurs listées ci-dessous
- Outils d'analyse
- Spectre, démodulation et décodage
- Piles mobiles
- Composants open source pour la 2G à la 5G
- RFID et sub-GHz
- Outils de lecture, de clonage et d'émission
- Nos flowgraphs
- Les graphes et scripts utilisés en formation
Matériel supporté
Les familles que nous utilisons le plus. RF Swift prend en charge bien plus de matériel et d'outils : la liste complète est dans la documentation.
| Famille | Notes |
|---|---|
| bladeRF (1.0, 2.0 micro) | Full duplex, celle de nos kits et de nos formations |
| HackRF One | Half duplex, large couverture, une bonne première SDR |
| USRP (séries B et N) | Travail de laboratoire, MIMO et débits d'échantillonnage plus élevés |
| Famille LimeSDR | Full duplex, prise en charge via SoapySDR |
| Clés RTL-SDR | Réception seule, suffisant pour la formation d'introduction |
| PlutoSDR | Full duplex compacte, pratique pour les configurations de voyage |
Nos outils open source
GitHubStocker des fichiers sensibles dans le cloud ou sur un support partagé sans faire confiance à l'hôte. Un outil de conteneur chiffré écrit en Rust, avec des emplacements de clé par phrase secrète, FIDO2 (YubiKey, Titan, Nitrokey, Windows Hello), TPM 2.0 et post-quantique hybride (ML-KEM-768 / 1024). Se monte comme un vrai disque sous Linux, macOS et Windows.
Dépôt GitHubUniversal Radio Hacker Next Generation : analyser les protocoles sans fil comme un pro, et casser quelques télécommandes.
Dépôt GitHubUne extension Burp Suite qui automatise la découverte, l'énumération et l'exploitation des vulnérabilités des interfaces de services (SBI) du cœur 5G.
Dépôt GitHubAnalyse les définitions OpenAPI 3.0 du cœur 5G que l'extension précédente ne savait pas lire, et génère des requêtes pour les tests d'intrusion.
Dépôt GitHubInterception et injection de paquets Z-Wave, réécrit en Python 3 avec la prise en charge de S2 et une interface moderne Dear ImGui.
Dépôt GitHubRecevoir des signaux avec une SDR, puis décoder et forger des paquets LoRaWAN, au-dessus du module GNU Radio gr-lora.
Dépôt GitHubS'introduire dans un réseau courant porteur véhicule-réseau (V2G), capturer et injecter des paquets V2G.
Dépôt GitHubEncoder et décoder à la volée les messages véhicule-réseau (V2G).
Dépôt GitHubDissecteurs Scapy et outils pour tester la sécurité des courants porteurs : découverte des CPL, dérivation de clés, écoute et manipulation du PIB.
Dépôt GitHubCartographier sur le terrain les réseaux 2G, 3G, 4G et autres avec un simple smartphone, comme la fonction de surveillance d'osmocomBB.
Dépôt GitHubUne preuve de concept de brouillage intelligent des équipements mobiles, piloté par Modmobmap.
Dépôt GitHubParlons de votre projet
Un premier échange pour cadrer le besoin, puis une proposition à prix fixe : tests d'intrusion, recherche de vulnérabilités, fuzzing, bancs de test, formations. Bureaux près de Paris, du lundi au vendredi, de 9 h à 19 h.