

Radio sub-GHz, LoRa et liaisons industrielles
Nous testons la radio longue portée, industrielle et exotique derrière les télécommandes, les capteurs et les machines : LoRa et LoRaWAN, liaisons sub-GHz propriétaires, protocoles non documentés, et les appareils qui les parlent.
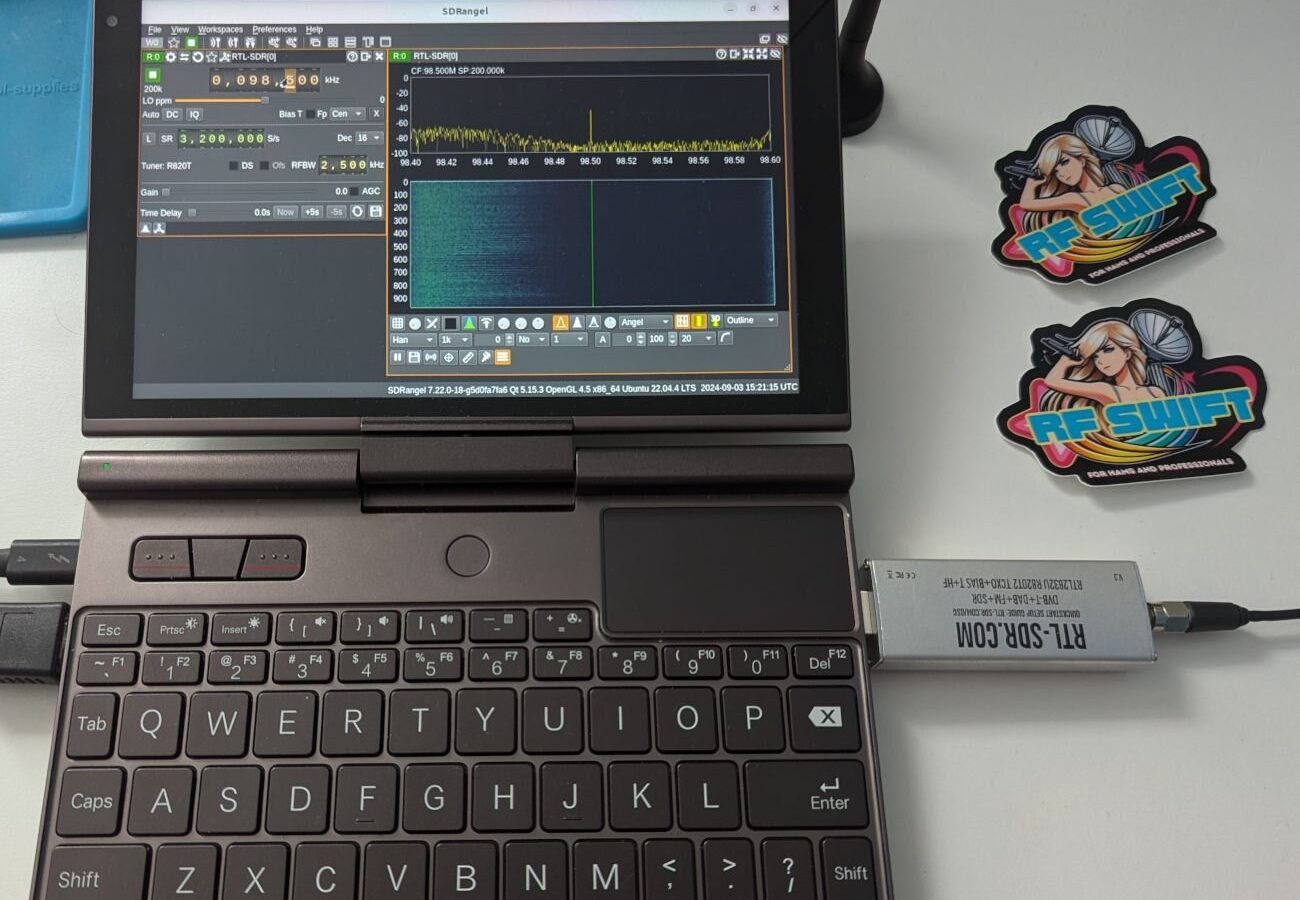
Ce qu'un attaquant peut faire
Nous le vérifions avant lui, avec le même matériel.
Rejouer une télécommande
Capturer puis rejouer une télécommande pour ouvrir un portail ou déclencher un appareil.
Imiter un capteur
Forger des mesures ou des commandes qu'un récepteur accepte comme authentiques.
Casser LoRaWAN
Attaquer les procédures de jonction, les clés et la limitation de débit.
Craquer un protocole exotique
Rétro-concevoir une liaison radio non documentée depuis les ondes, puis lire ou forger ce qu'elle transporte.
Ce que nous testons
- Appareils et passerelles LoRa et LoRaWAN
- Télécommandes et capteurs sub-GHz propriétaires
- Liaisons radio industrielles et exotiques, documentées ou non
- Les appareils et les serveurs qui se trouvent derrière
- Les piles radio et LoRaWAN des appareils et des passerelles : nous traquons les bugs qu'un attaquant pourrait utiliser par les ondes pour les faire planter ou en prendre le contrôle
Les piles protocolaires LoRaWAN : des cibles oubliées et exposées
Entrée forcée : un test de sécurité des portes de garage automatiques
Attaques RollD.O.R : obtenir des accès permanents aux garages
Protéger le matériel LoRaWAN des attaques réelles
Évaluer la sécurité des communications LoRaWAN avec LoRaPWN
LoRaPWNing : attaques radio pratiques contre LoRaWAN
Formations sur le sujet
Toutes les formations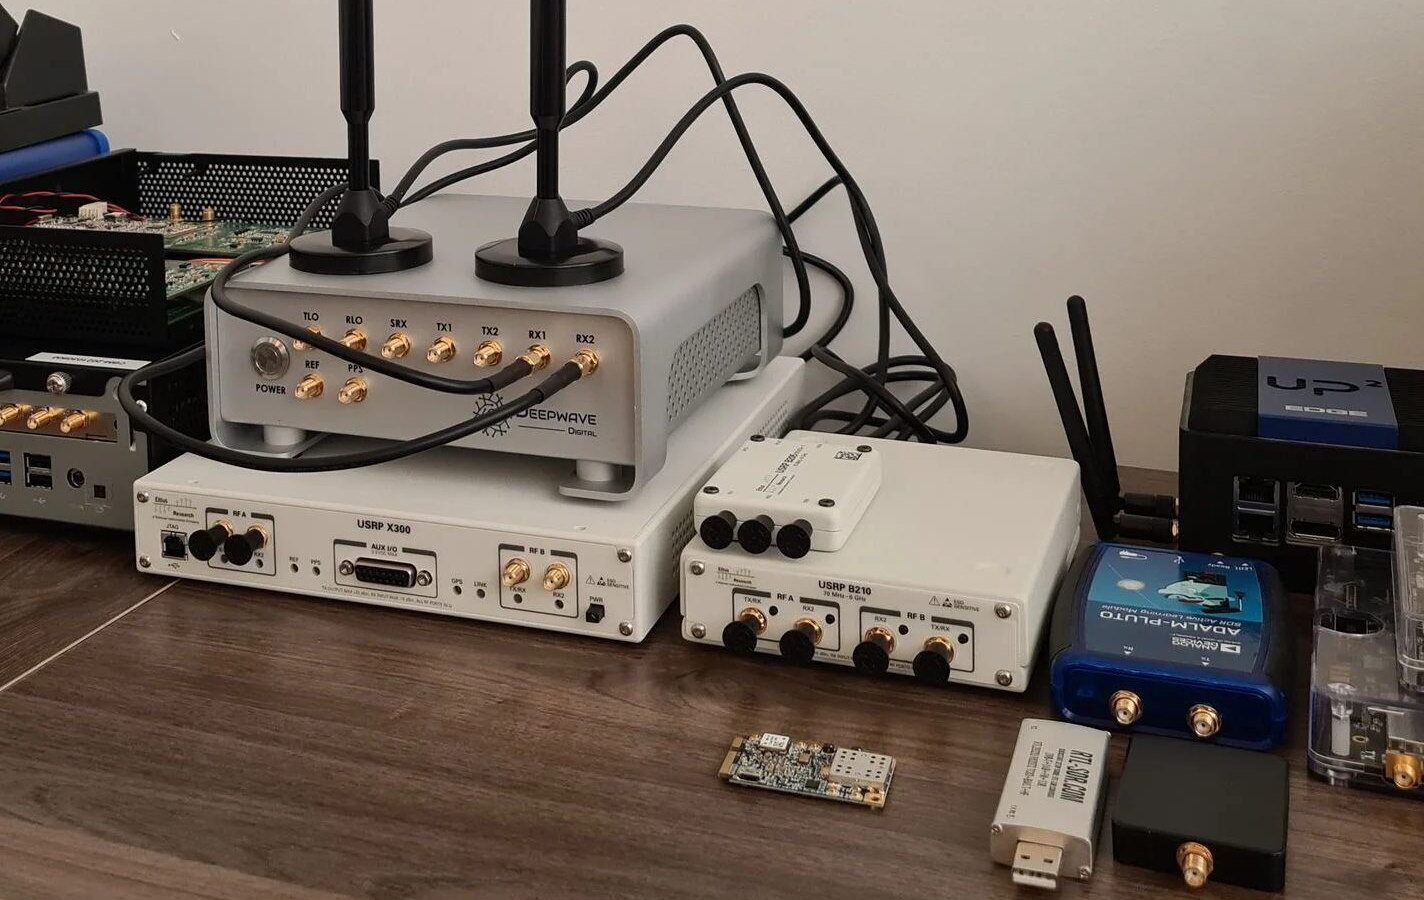
Quatre jours de radio logicielle appliquée à la sécurité. Au-delà de l'utilisation d'outils publics, vous apprenez comment ils fonctionnent et construisez les vôtres pour analyser et attaquer des systèmes, à partir de cas réels issus de nos tests d'intrusion et de nos missions Red Team, avec la méthode pour aborder des cibles que personne n'a encore documentées.
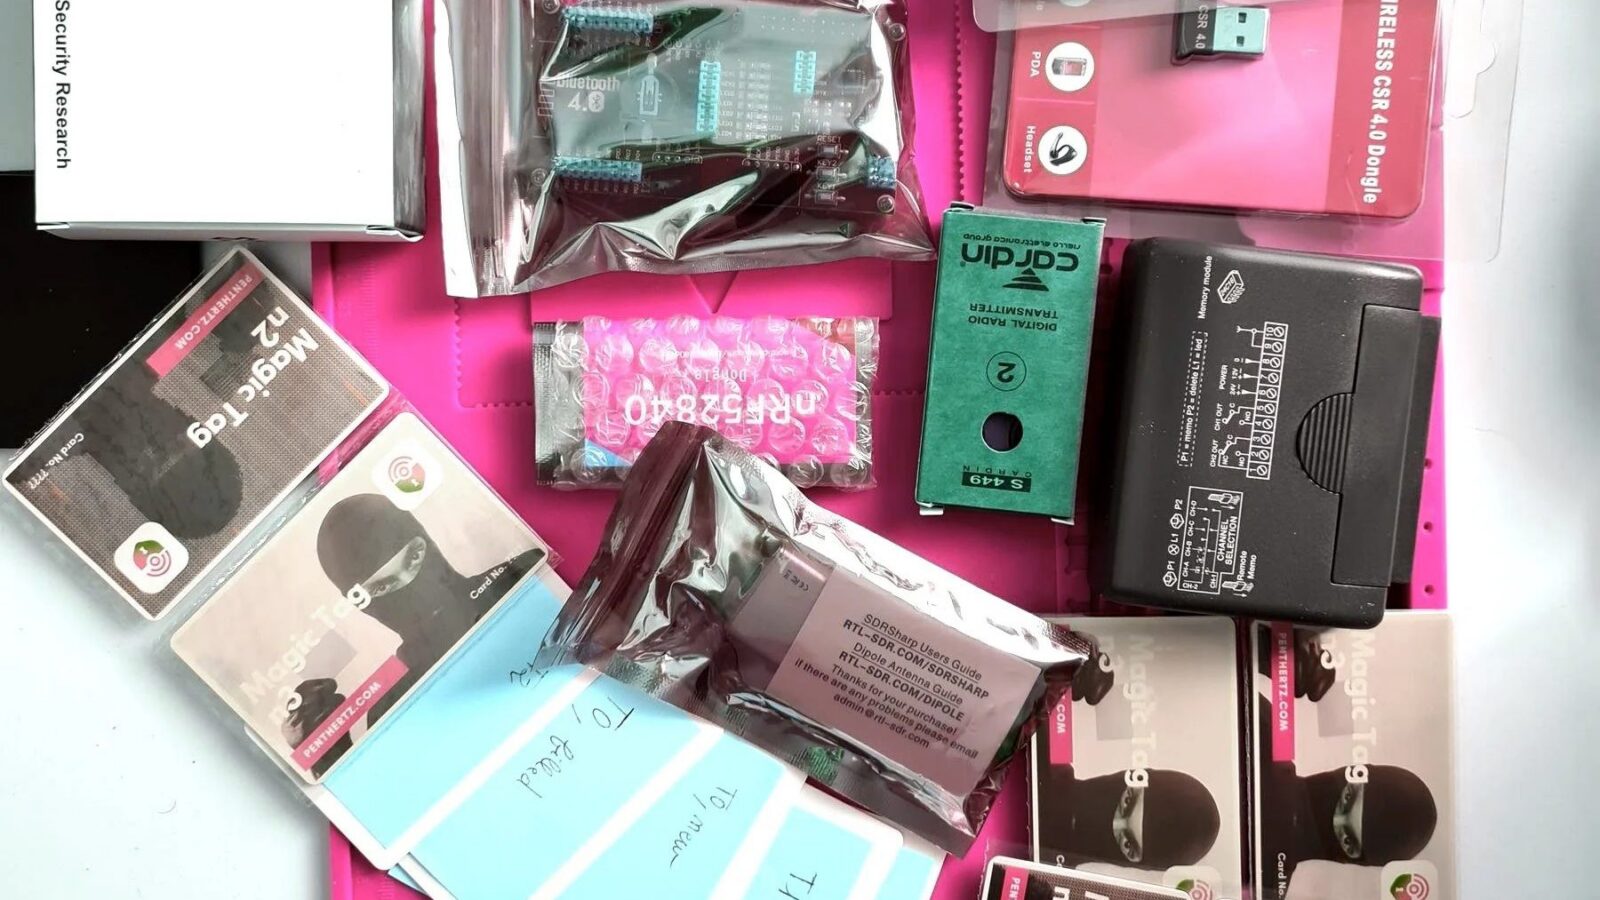
Trois jours sur les attaques actuelles contre les systèmes RFID, NFC, Bluetooth LE, nRF et sub-GHz rencontrés en test d'intrusion et en Red Team, pour tester le contrôle d'accès et les liaisons radio qui le servent.
Parlons de votre projet
Un premier échange pour cadrer le besoin, puis une proposition à prix fixe : tests d'intrusion, recherche de vulnérabilités, fuzzing, bancs de test, formations. Bureaux près de Paris, du lundi au vendredi, de 9 h à 19 h.