

La sécurité des réseaux mobiles, du téléphone au cœur de réseau
Nous attaquons les réseaux mobiles comme le ferait un téléphone malveillant ou une fausse station de base : 2G, 3G, 4G, 5G SA et NSA, OpenRAN et 5G privée, de l'interface radio jusqu'au cœur.
Ce qu'un attaquant peut faire
Nous le vérifions avant lui, avec le même matériel.
Fausse station de base
Monter une cellule pirate, y faire s'attacher les appareils, puis les intercepter ou les rétrograder.
Atteindre le cœur
Depuis la radio ou un premier accès interne, atteindre les interfaces du cœur et les API d'administration.
Intercepter et localiser
Lire la signalisation qui identifie et suit un abonné.
La confiance OpenRAN
Franchir la confiance à plat entre la radio et le cœur d'un réseau désagrégé.
Ce que nous testons
- Téléphones, modules et objets connectés sur le réseau
- Radio 2G / 3G / 4G / 5G SA et NSA
- Le cœur de réseau et ses interfaces REST et de signalisation
- Les déploiements OpenRAN et 5G privée
- Les piles protocolaires elles-mêmes, du baseband à la signalisation du cœur : nous traquons les bugs qu'un attaquant pourrait utiliser pour faire planter ou prendre le contrôle d'un appareil ou d'une fonction réseau
Attaquer les objets connectés par leur interface 5G
Attaques 5G contre l'IoT
S'introduire dans les cœurs de réseau 5G SA, depuis l'extérieur et l'intérieur
Intrusions dans les cœurs de réseau 5G SA
Chasse aux bugs dans les appareils et réseaux 5G-NR
Modules IoT mobiles : des portes dérobées à grande échelle par les mises à jour FOTA
Formations sur le sujet
Toutes les formations
Trois jours pour évaluer les appareils et les réseaux mobiles avec la radio logicielle. Nous montrons les attaques en pratique, surtout côté terminaux mais aussi sur le cœur de réseau : téléphones, modules IoT, voitures connectées et infrastructures.
Trois jours sur la sécurité de la 5G NSA et SA : évaluer les appareils, le cœur de réseau actuel et de nouvelle génération, et la surface d'attaque qu'apporte OpenRAN. La 5G privée sur bandes libres met campus et entreprises sur les ondes, et cette formation couvre les nouveaux risques qui vont avec.
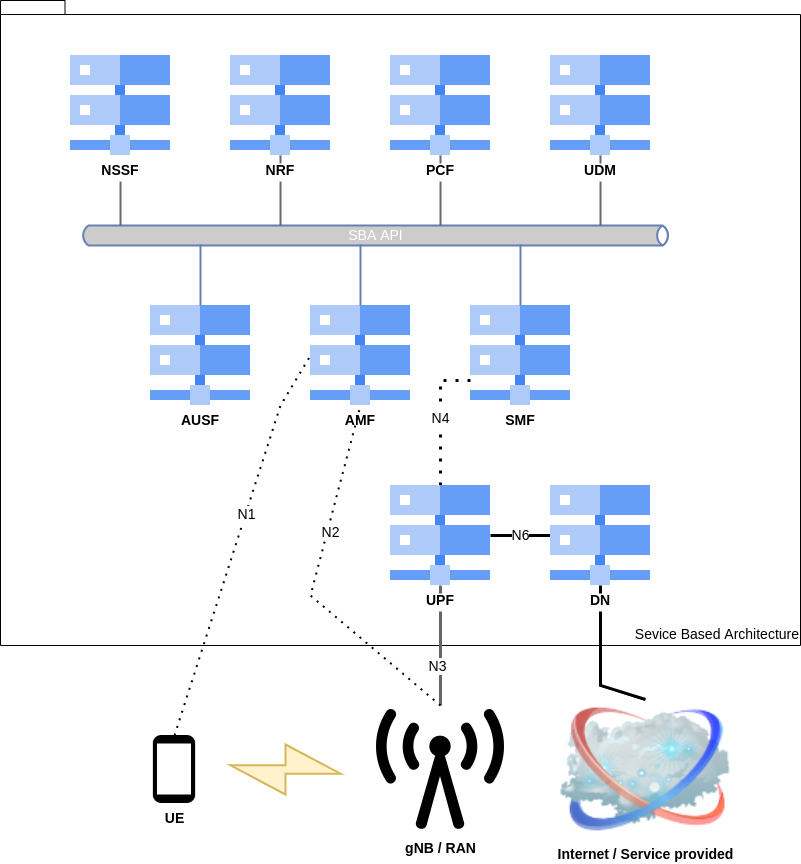
Trois jours sur les faiblesses des cœurs de réseau des opérateurs : les fondamentaux, les interfaces et les protocoles, et ce qu'un attaquant atteint lors d'un test d'intrusion interne ou depuis l'extérieur pendant une Red Team. Comprendre ces techniques aide aussi les opérateurs à construire leurs propres mesures.
Parlons de votre projet
Un premier échange pour cadrer le besoin, puis une proposition à prix fixe : tests d'intrusion, recherche de vulnérabilités, fuzzing, bancs de test, formations. Bureaux près de Paris, du lundi au vendredi, de 9 h à 19 h.