

Contrôle d'accès RFID et NFC
Nous testons les badges et les cartes, les lecteurs et les contrôleurs qui gèrent l'accès physique : si un identifiant peut être cloné, rejoué ou forgé, et si le lecteur et le contrôleur vérifient vraiment quelque chose.
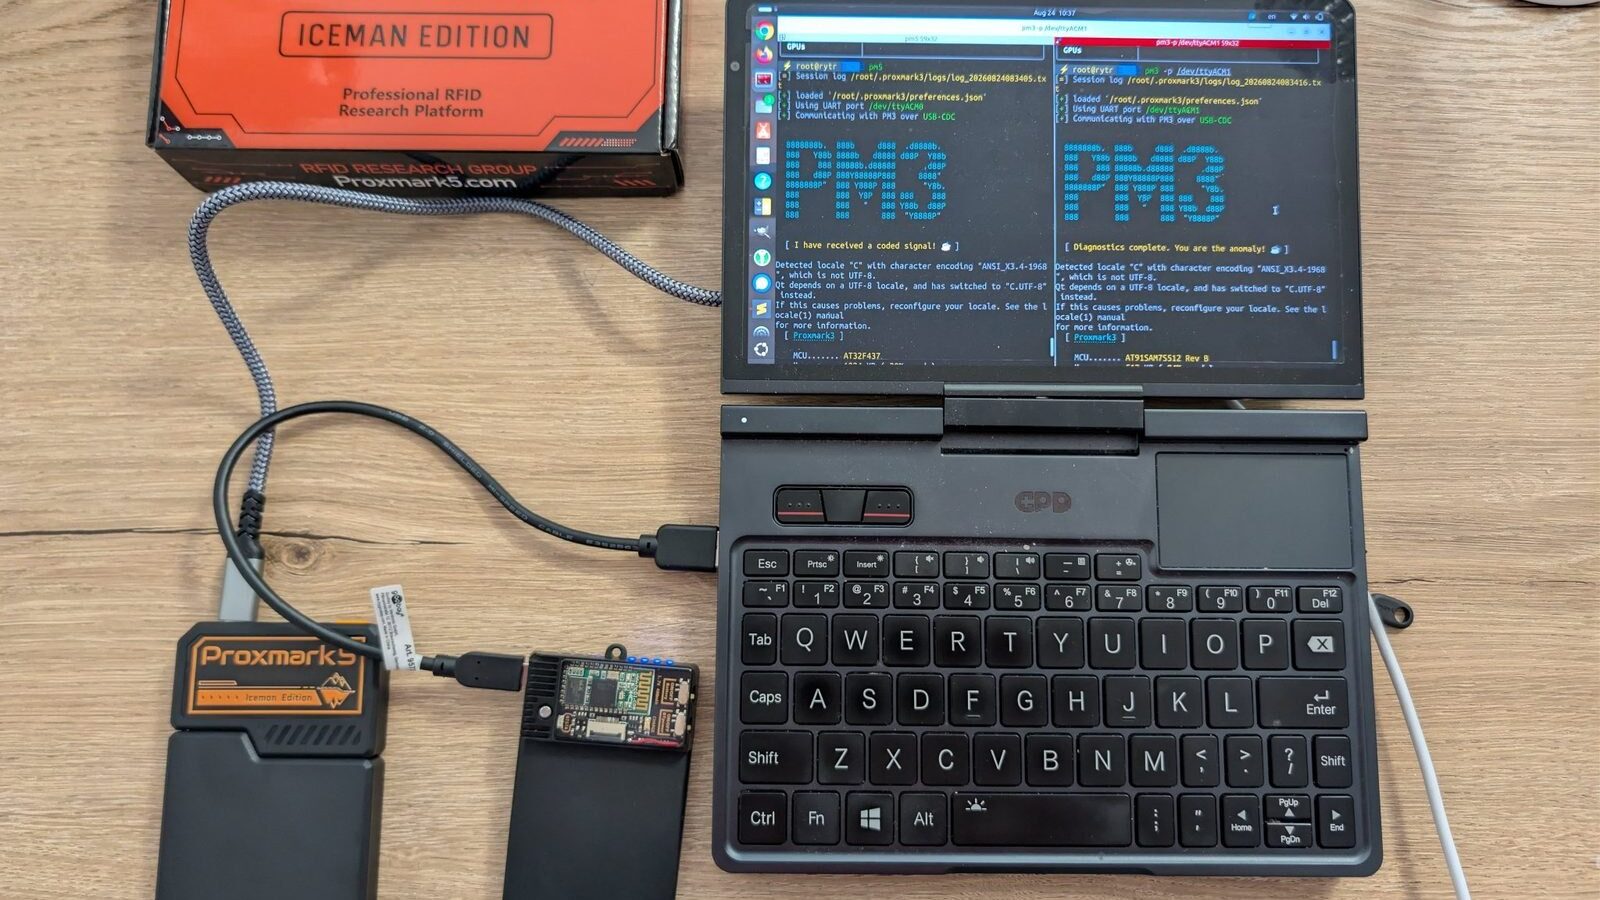
Ce qu'un attaquant peut faire
Nous le vérifions avant lui, avec le même matériel.
Cloner un badge
Copier un identifiant et passer la porte.
Rejouer une ouverture
Rejouer un échange capturé pour ouvrir un portail ou une serrure.
Forger une carte
Casser une MIFARE Classic, Ultralight ou DESFire et fabriquer une carte qui fonctionne.
Contourner le lecteur
Tromper un lecteur qui ne vérifie pas vraiment l'identifiant, ou atteindre le contrôleur derrière lui et ouvrir la porte depuis là.
Ce que nous testons
- Badges et cartes LF et HF (MIFARE Classic, Ultralight, DESFire)
- Lecteurs, contrôleurs et la porte qu'ils protègent
- Le NFC de vos produits
- Le cycle de vie complet des identifiants
- Les piles NFC et lecteur : nous traquons les bugs qu'une carte ou un tag malveillant pourrait utiliser pour faire planter le lecteur, ou le téléphone, ou en prendre le contrôle
Comment travailler avec nous
Le guide de l'attaquant MIFARE : ce que trois articles et un Proxmark3 nous apprennent
Les secrets RFID avec l'iCopy-X : iClass SE, secrets des tags, démontage et plus
Hacker la RFID rapidement avec l'iCopy-X en mission Red Team
Hacking IoT : le cas des interphones (avec quelques mises à jour depuis le 33C3)
Hacking d'interphones : quand la porte d'entrée devient une porte dérobée (version détaillée)
Attaques d'interphones : quand la porte d'entrée devient une porte dérobée (avec les avancées sur les interphones 3G)
Formations sur le sujet
Toutes les formations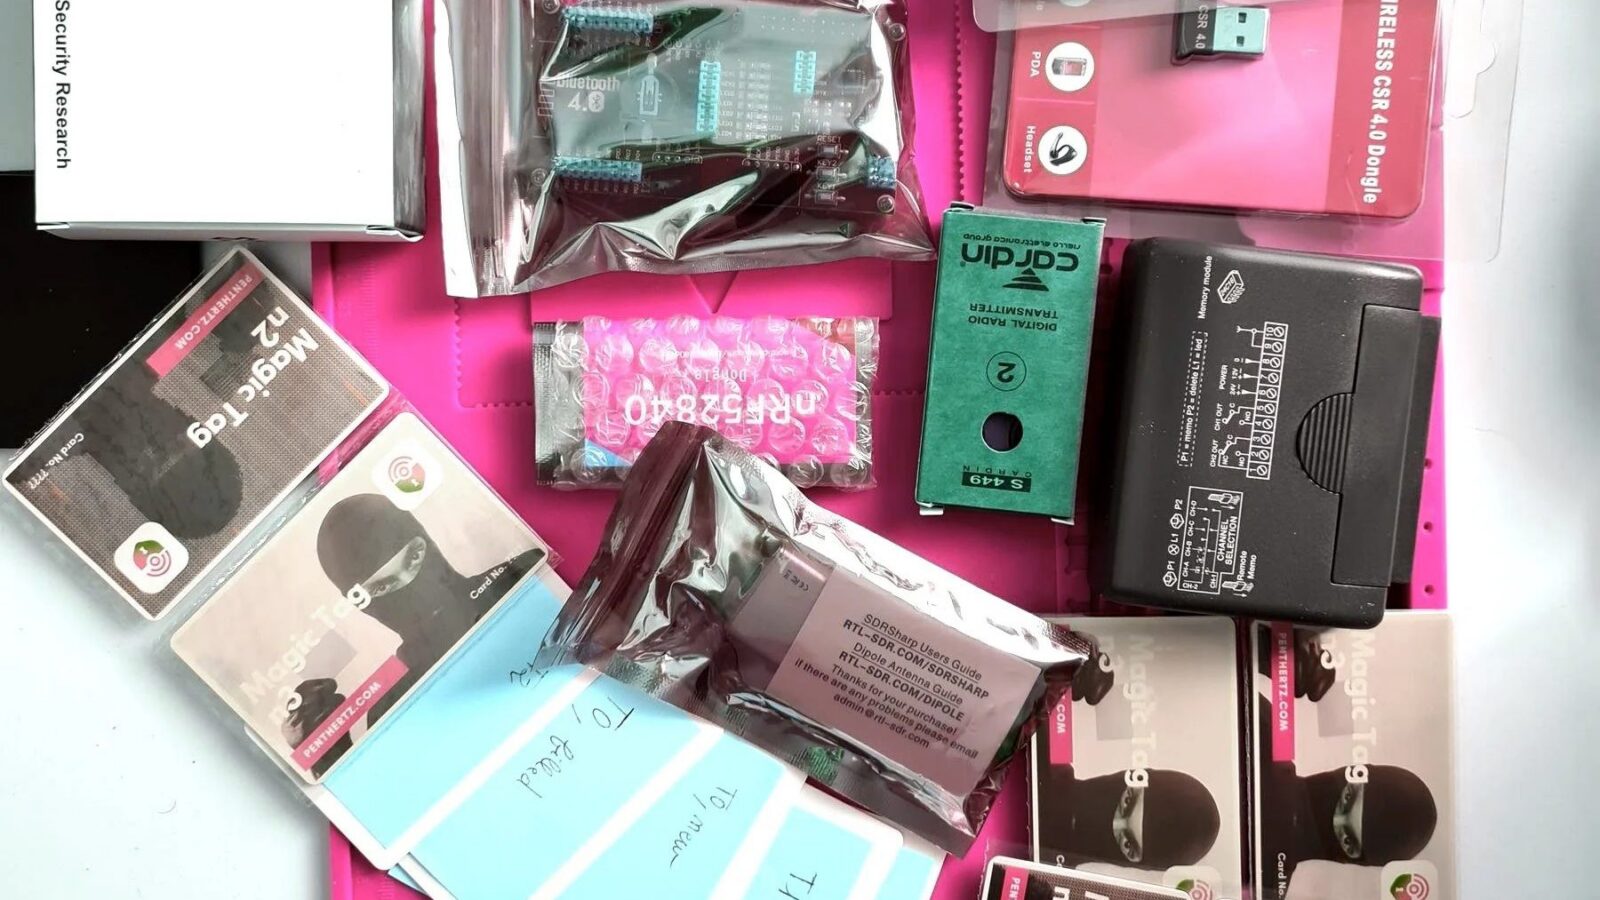
Trois jours sur les attaques actuelles contre les systèmes RFID, NFC, Bluetooth LE, nRF et sub-GHz rencontrés en test d'intrusion et en Red Team, pour tester le contrôle d'accès et les liaisons radio qui le servent.
Ouvrez discrètement les portes avec des techniques concrètes, et contournez la plupart des systèmes de sécurité physique qui reposent sur des étiquettes RFID. Cours entièrement en français.
Parlons de votre projet
Un premier échange pour cadrer le besoin, puis une proposition à prix fixe : tests d'intrusion, recherche de vulnérabilités, fuzzing, bancs de test, formations. Bureaux près de Paris, du lundi au vendredi, de 9 h à 19 h.