

La sécurité Bluetooth et BLE
Nous testons le Bluetooth de vos produits et de vos déploiements : l'appairage, les services GATT, et ce que les appareils supposent d'un pair déjà appairé.
Ce qu'un attaquant peut faire
Nous le vérifions avant lui, avec le même matériel.
Appairer ou détourner
Profiter d'un appairage faible pour se connecter à un appareil qui aurait dû refuser.
Le piloter
Écrire dans des caractéristiques GATT qui ne sont pas authentifiées.
Le suivre
Suivre un appareil grâce à ses identifiants Bluetooth.
Abuser de la confiance
Exploiter un appareil qui fait confiance à tout ce qui est déjà associé.
Ce que nous testons
- BLE et Bluetooth classique dans vos produits
- Modes d'appairage et d'association
- Services et caractéristiques GATT
- Les applications compagnons et leur lien avec l'appareil
- La pile Bluetooth elle-même, BLE et classique : nous traquons les bugs qu'un attaquant pourrait utiliser pour faire planter un appareil ou en prendre le contrôle, avant même l'appairage
Comment travailler avec nous
Formations sur le sujet
Toutes les formations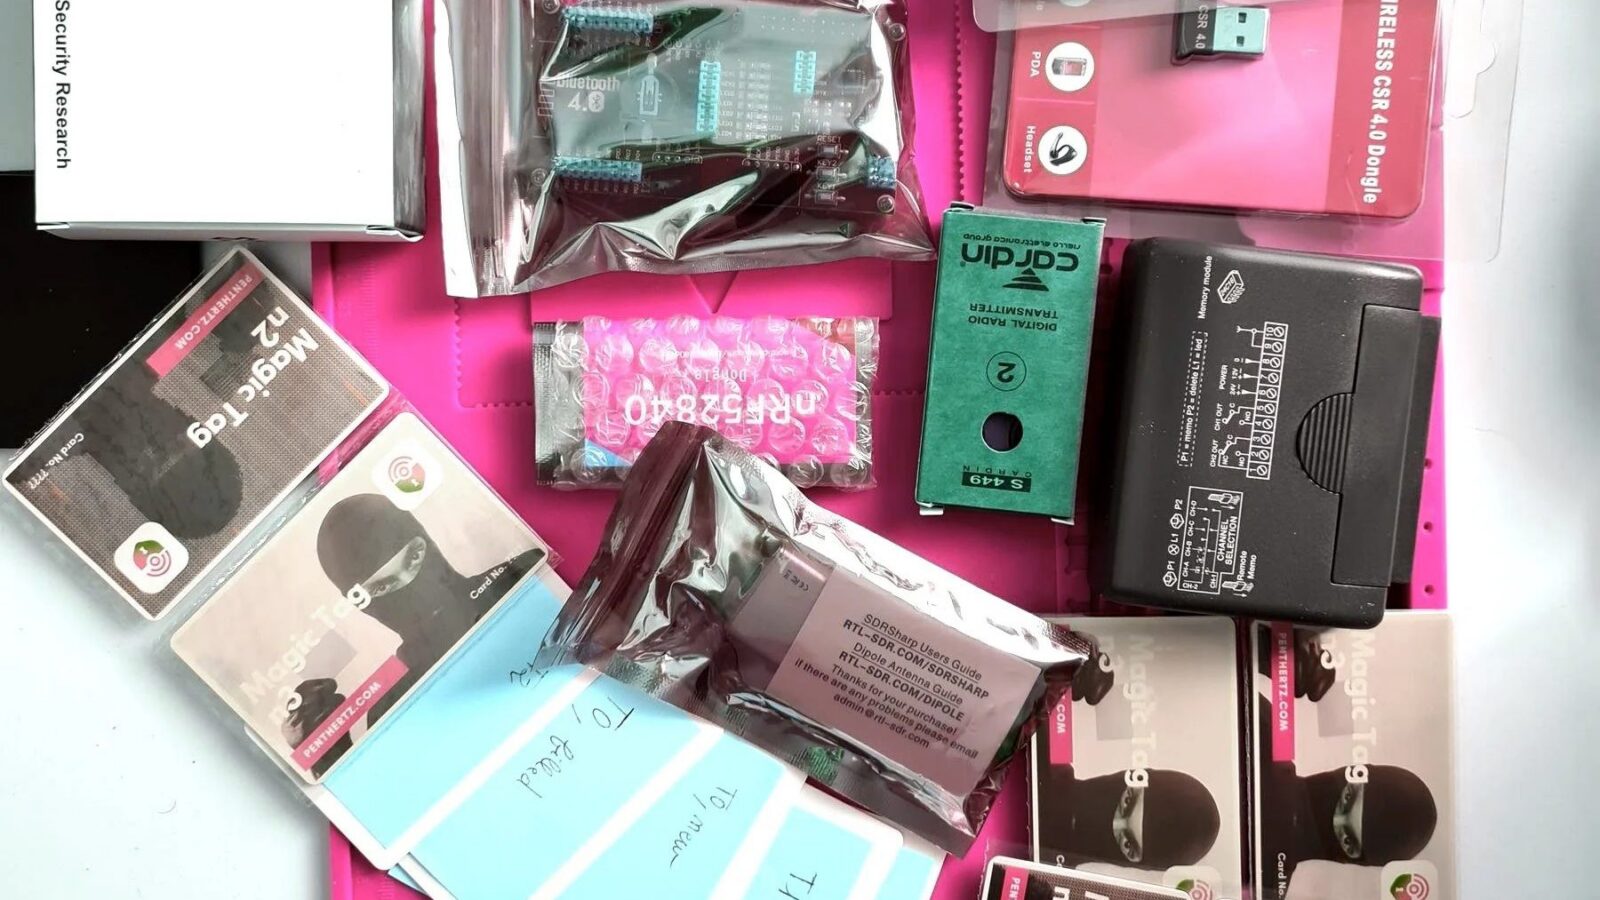
Trois jours sur les attaques actuelles contre les systèmes RFID, NFC, Bluetooth LE, nRF et sub-GHz rencontrés en test d'intrusion et en Red Team, pour tester le contrôle d'accès et les liaisons radio qui le servent.
Parlons de votre projet
Un premier échange pour cadrer le besoin, puis une proposition à prix fixe : tests d'intrusion, recherche de vulnérabilités, fuzzing, bancs de test, formations. Bureaux près de Paris, du lundi au vendredi, de 9 h à 19 h.